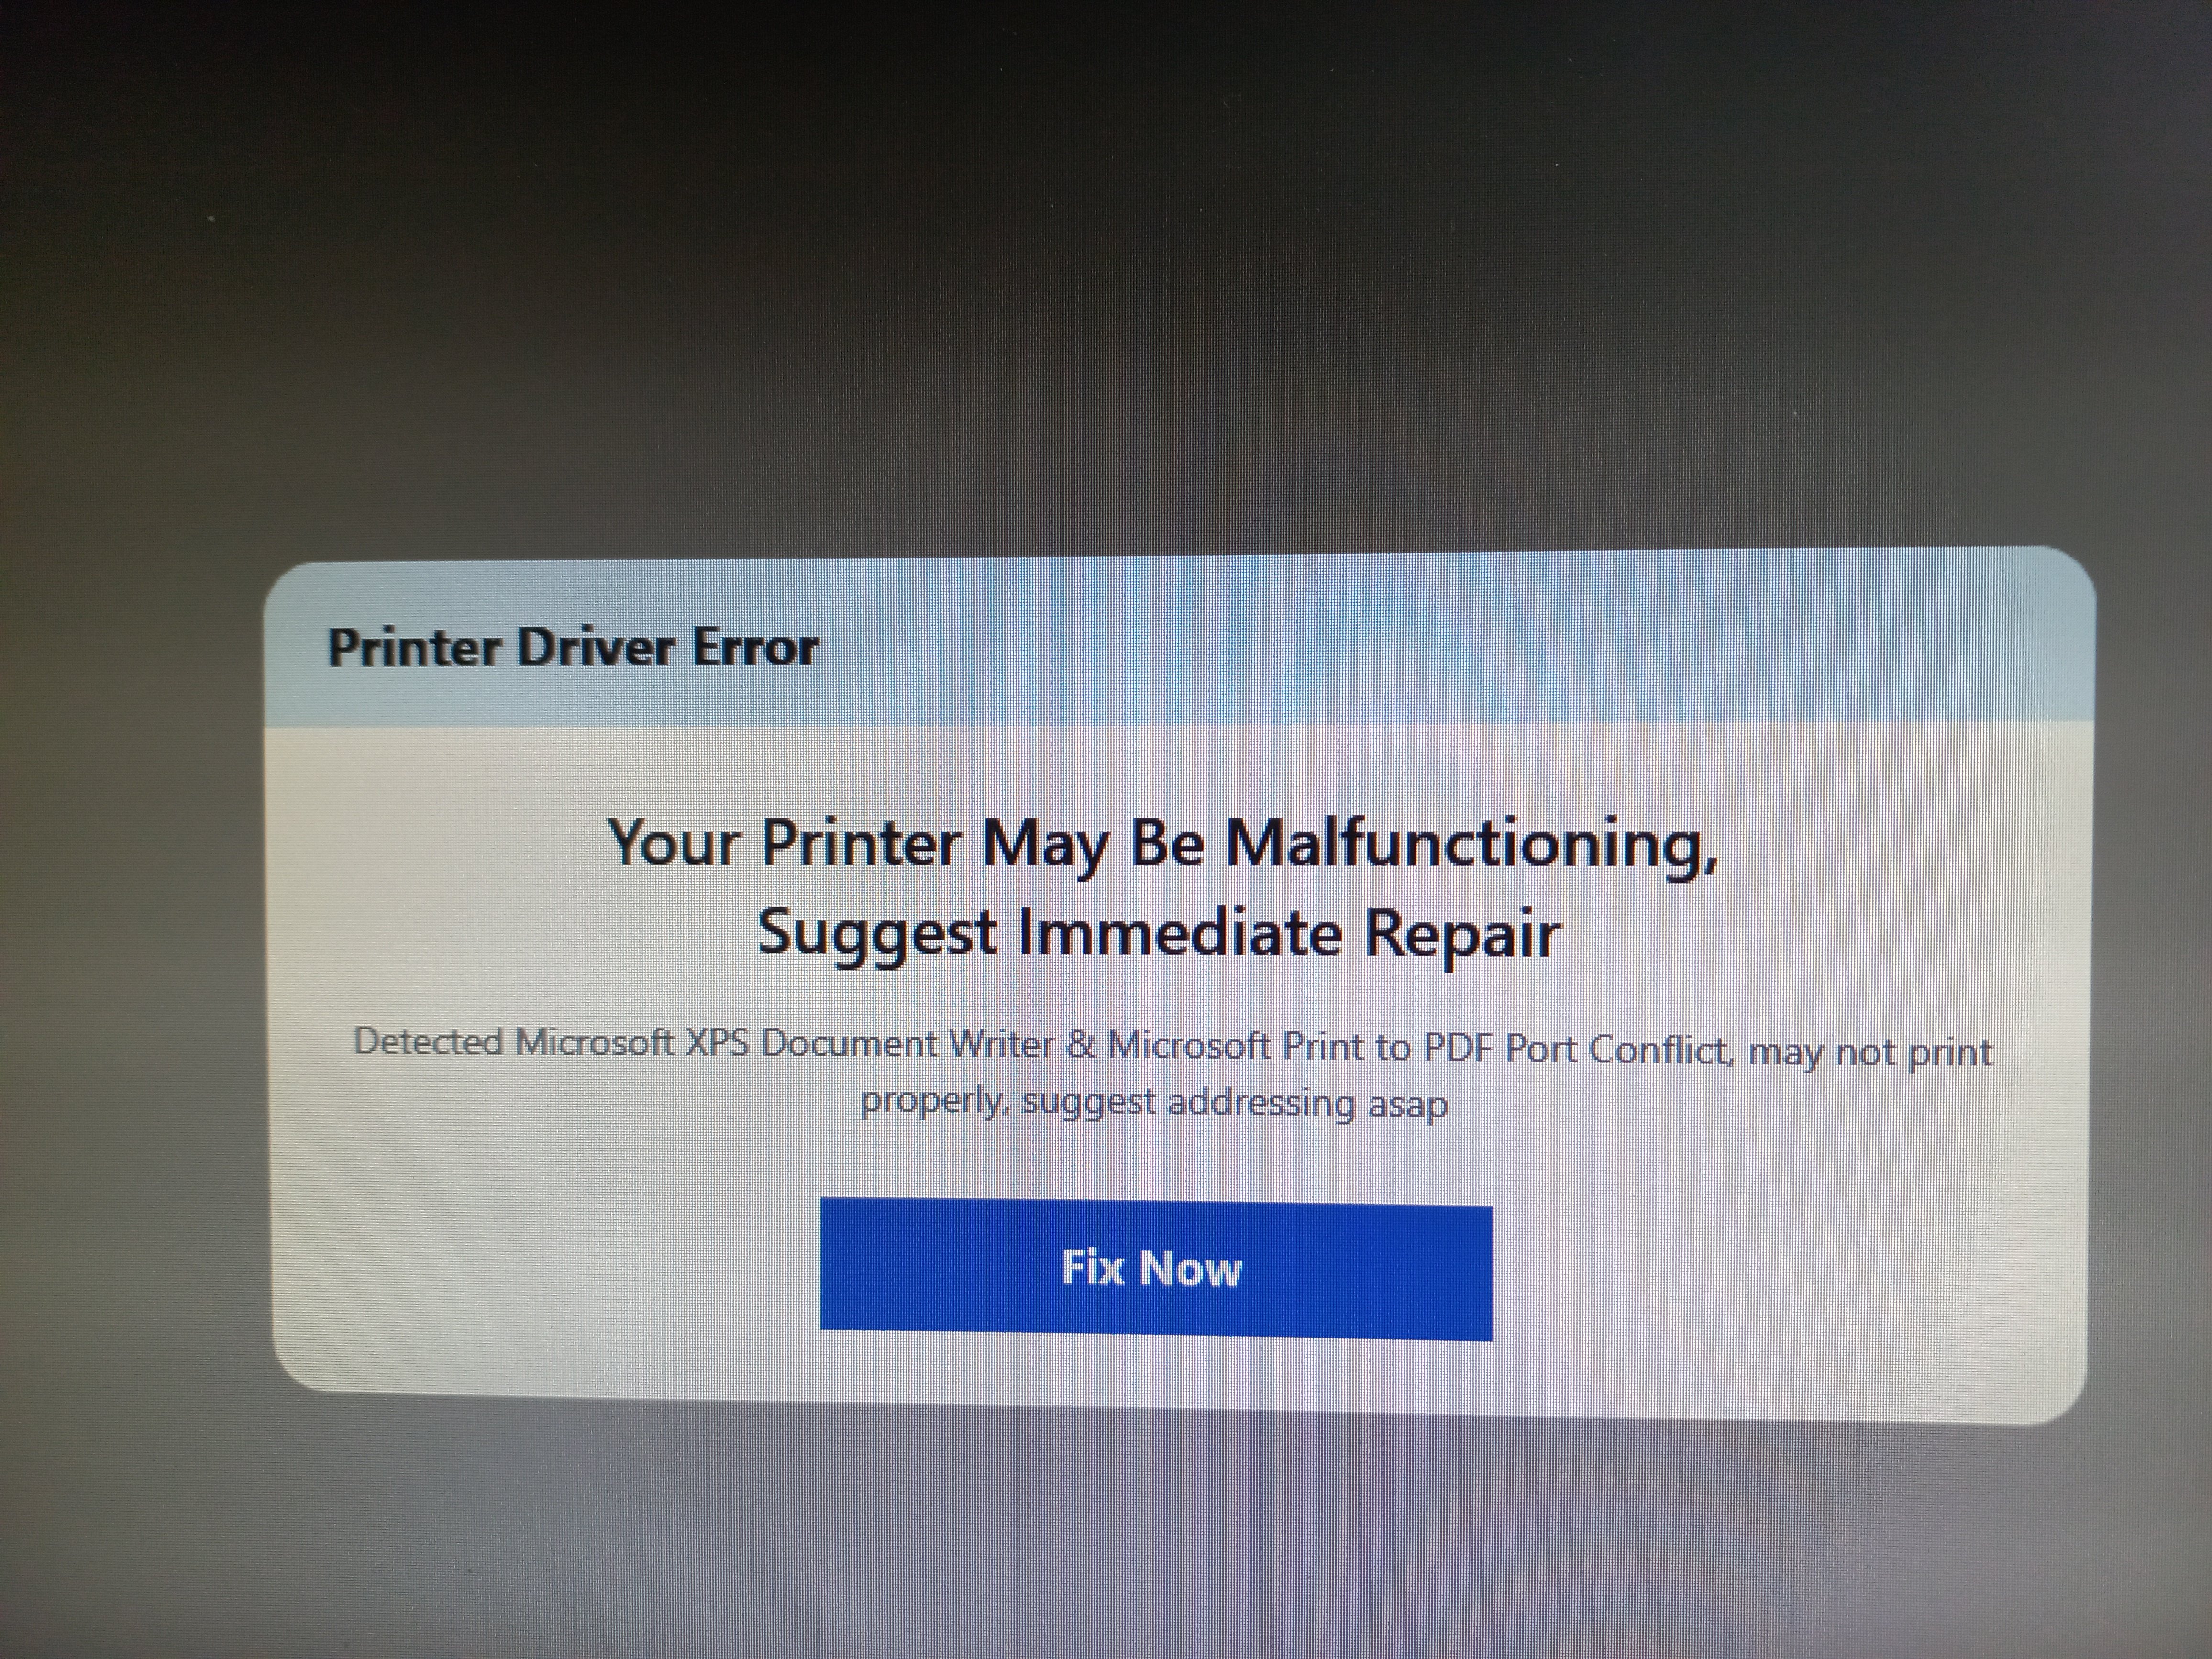
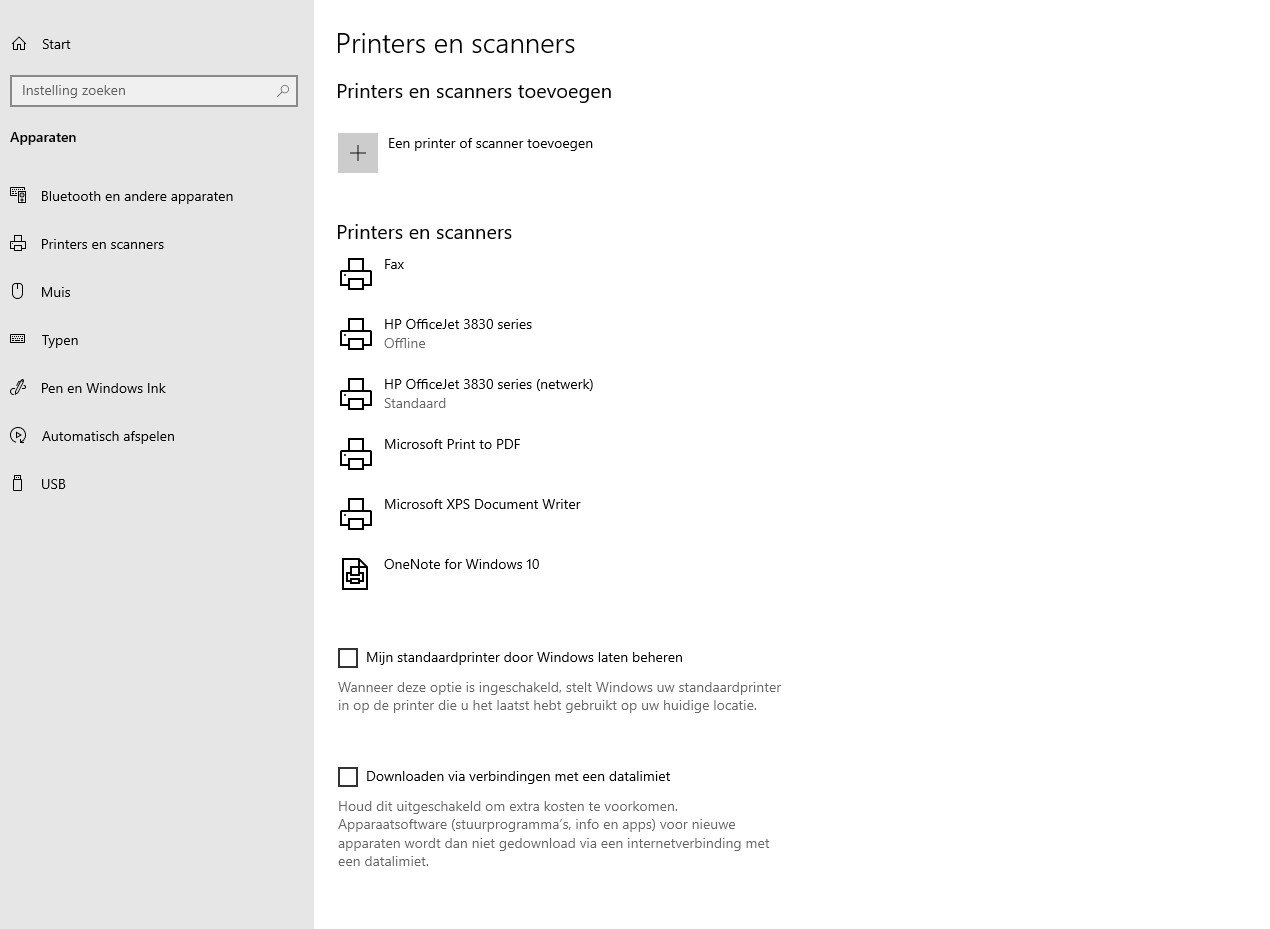
(Als een item is opgenomen in de fixlist, zal het worden verwijderd.)
Administrator (S-1-5-21-178994781-4046586178-2446781861-500 - Administrators - Disabled)
DefaultAccount (S-1-5-21-178994781-4046586178-2446781861-503 - Limited - Disabled)
franc (DisplayName: f******* *********s) (S-1-5-21-178994781-4046586178-2446781861-1001 - Administrators - Enabled) [MS Account] => C:\Users\franc
Gast (S-1-5-21-178994781-4046586178-2446781861-501 - Limited - Disabled)
WDAGUtilityAccount (S-1-5-21-178994781-4046586178-2446781861-504 - Limited - Disabled)
==================== Security Center ========================
(Als een item is opgenomen in de fixlist, zal het worden verwijderd.)
AV: Malwarebytes (Enabled - Up to date) {A537353A-1D6A-F6B5-9153-CE1CF80FBE66}
AV: Windows Defender (Disabled - Up to date) {D68DDC3A-831F-4fae-9E44-DA132C1ACF46}
==================== Geïnstalleerde programma's ======================
(Alleen de adware-programma's met 'verborgen' vlag kunnen worden toegevoegd aan de fixlist om ze zichtbaar te maken. De adware-programma's moeten handmatig gedeïnstalleerd worden.)
4Media DPG Converter (HKLM-x32\...\4Media DPG Converter) (Version: 7.7.1.20130111 - 4Media)
Adobe Acrobat (64-bit) (HKLM\...\{AC76BA86-1043-1033-7760-BC15014EA700}) (Version: 26.002.21931 - Adobe)
Adobe Refresh Manager (HKLM-x32\...\{AC76BA86-0804-1033-1959-018244601149}) (Version: 1.8.0 - Adobe Systems Incorporated) Hidden
AES Crypt (HKLM\...\{562885D3-41A7-4211-822E-B1B1510069E5}) (Version: 3.10 - Packetizer, Inc.)
Apowersoft Online Launcher version 1.8.2 (HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\{20BF67A8-D81A-4489-8225-FABAA0896E2D}_is1) (Version: 1.8.2 - APOWERSOFT LIMITED)
Arduino IDE 2.3.8 (HKLM\...\459fc68c-eb53-59f8-8957-9913bc627af3) (Version: 2.3.8 - Arduino SA)
AVG Update Helper (HKLM-x32\...\{EDB7AEE7-E932-4836-AE50-D3B0B7766CB5}) (Version: 1.8.1582.3 - AVG Technologies) Hidden
Belgium e-ID middleware 5.1.8 (build 6030) (HKLM\...\{DB942AEA-93D6-4FE4-8862-180D35A76030}) (Version: 5.1.6030 - Belgian Government)
Belgium e-ID viewer (x86) 5.1.12 (build 6095) (HKLM-x32\...\{F3DC7F06-92FF-4C98-87F5-72C0B7866095}) (Version: 5.1.6095 - Belgian Government)
Bresser CamLabLite 2.1.29719 (HKLM-x32\...\{24e7c8d3-848b-4e00-8c18-5afe8b0bf8ef}) (Version: 2.1.29719.20251012 - Bresser)
CameraHelperMsi (HKLM-x32\...\{15634701-BACE-4449-8B25-1567DA8C9FD3}) (Version: 13.51.815.0 - Logitech) Hidden
CCleaner 7 (HKLM\...\CCleaner 7) (Version: 7.11.1522.1958 - Piriform)
Combo Cleaner (HKLM\...\{8C9F8853-52F7-46F3-BC78-98001D3FF40C}) (Version: 1.0.58.0 - RCS LT) Hidden
Combo Cleaner (HKLM-x32\...\InstallShield_{8C9F8853-52F7-46F3-BC78-98001D3FF40C}) (Version: 1.0.58.0 - RCS LT)
Connective SignID Production (HKLM\...\{60C09A55-765F-470C-B9F1-7C1009ED01E8}) (Version: 3.5.18.0 - Connective)
Connective Signing Plugins (HKLM-x32\...\{4ECE4D2B-202E-4819-9F05-402B1035CA9C}) (Version: 2.0.9 - Connective)
Creader Series Update (HKLM-x32\...\{FC593BF2-944B-488B-9B9D-861D2D7B481B}) (Version: 1.08.008 - LAUNCH)
D3DX10 (HKLM-x32\...\{E09C4DB7-630C-4F06-A631-8EA7239923AF}) (Version: 15.4.2368.0902 - Microsoft) Hidden
Dioss eID Middleware (HKLM-x32\...\{ADFD1ED6-9DEC-4C37-8C92-D8190C8CE3FD}) (Version: 4.5.3.0 - Dioss)
EaseUS Data Recovery Wizard (HKLM\...\EaseUS Data Recovery Wizard_is1) (Version: - EaseUS)
EaseUS RecExperts 2.8.1 (HKLM-x32\...\EaseUS RecExperts_is1) (Version: - EaseUS)
erLT (HKLM-x32\...\{3EE9BCAE-E9A9-45E5-9B1C-83A4D357E05C}) (Version: 1.20.138.34 - Logitech, Inc.) Hidden
Evaer Video Recorder for Skype 2.1.12.11 (HKLM-x32\...\Evaer Video Recorder for Skype) (Version: 2.1.12.11 - Evaer Technologies)
FBReader for Windows (HKLM-x32\...\FBReader for Windows) (Version: - )
FxSound (HKLM\...\{88B23212-049A-4656-B978-8D1C5469B2D9}) (Version: 1.2.13.0 - FxSound LLC)
Google Chrome (HKLM\...\{C8B3A0BF-0F75-32C9-B05B-BE6FE9F5ED90}) (Version: 154.0.8037.58 - Google LLC)
Google Earth Pro (HKLM\...\{3D62248F-DE98-4CEB-A1D9-E69073E085D3}) (Version: 7.3.7.1327 - Google)
HP Dropbox Plugin (HKLM-x32\...\{0D802565-B80C-48C4-B91D-0A295773EA55}) (Version: 40.13.54.81239 - HP)
HP Google Drive Plugin (HKLM-x32\...\{6931A5F5-6F6E-40B8-88BA-11EAA4B901B7}) (Version: 40.13.54.81239 - HP)
HP OfficeJet 3830 series Basissoftware van het apparaat (HKLM\...\{943BCA89-C55B-4D4C-921C-E21F77490712}) (Version: 40.15.1230.21319 - HP Inc.)
HP Photo Creations (HKLM-x32\...\HP Photo Creations) (Version: 1.0.0.9572 - HP)
Intel(R) Processor Graphics (HKLM-x32\...\{F0E3AD40-2BBD-4360-9C76-B9AC9A5886EA}) (Version: 10.18.10.5059 - Intel Corporation)
Java 8 Update 503 (64-bit) (HKLM\...\{77124AE4-039E-4CA4-87B4-2F64180503F0}) (Version: 8.0.5030.1 - Oracle Corporation)
LanguageTool 1.0.10 (HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\dd8063c1-671a-5080-9379-6cf83970e9c2) (Version: 1.0.10 - )
Logitech-webcamsoftware (HKLM-x32\...\{D40EB009-0499-459c-A8AF-C9C110766215}) (Version: 2.80 - Logitech Inc.)
LWS Facebook (HKLM-x32\...\{FF167195-9EE4-46C0-8CD7-FBA3457E88AB}) (Version: 13.50.854.0 - Logitech) Hidden
LWS Gallery (HKLM-x32\...\{6F76EC3C-34B1-436E-97FB-48C58D7BEDCD}) (Version: 13.51.827.0 - Logitech) Hidden
LWS Help_main (HKLM-x32\...\{1651216E-E7AD-4250-92A1-FB8ED61391C9}) (Version: 13.51.828.0 - Logitech) Hidden
LWS Launcher (HKLM-x32\...\{83C8FA3C-F4EA-46C4-8392-D3CE353738D6}) (Version: 13.51.828.0 - Logitech) Hidden
LWS Motion Detection (HKLM-x32\...\{71E66D3F-A009-44AB-8784-75E2819BA4BA}) (Version: 13.51.815.0 - Logitech) Hidden
LWS Pictures And Video (HKLM-x32\...\{08610298-29AE-445B-B37D-EFBE05802967}) (Version: 13.51.815.0 - Logitech) Hidden
LWS Twitter (HKLM-x32\...\{174A3B31-4C43-43DD-866F-73C9DB887B48}) (Version: 13.30.1346.0 - Logitech) Hidden
LWS Webcam Software (HKLM-x32\...\{8937D274-C281-42E4-8CDB-A0B2DF979189}) (Version: 13.51.815.0 - Logitech) Hidden
LWS WLM Plugin (HKLM-x32\...\{9DAEA76B-E50F-4272-A595-0124E826553D}) (Version: 1.30.1201.0 - Logitech) Hidden
LWS YouTube Plugin (HKLM-x32\...\{21DF0294-6B9D-4741-AB6F-B2ABFBD2387E}) (Version: 13.31.1038.0 - Logitech) Hidden
Malwarebytes version 5.7.1.346 (HKLM\...\{35065F43-4BB2-439A-BFF7-0F1014F2E0CD}_is1) (Version: 5.7.1.346 - Malwarebytes)
Microsoft Edge WebView2 Runtime (HKLM-x32\...\Microsoft EdgeWebView) (Version: 153.0.4234.48 - Microsoft Corporation) Hidden
Microsoft Teams Meeting Add-in for Microsoft Office (HKLM\...\{A7AB73A3-CB10-4AA5-9D38-6AEFFBDE4C91}) (Version: 1.25.08601 - Microsoft)
Microsoft Update Health Tools (HKLM\...\{1FC1A6C2-576E-489A-9B4A-92D21F542136}) (Version: 3.74.0.0 - Microsoft Corporation)
Microsoft Visual C++ 2005 Redistributable (HKLM-x32\...\{710f4c1c-cc18-4c49-8cbf-51240c89a1a2}) (Version: 8.0.61001 - Microsoft Corporation)
Microsoft Visual C++ 2005 Redistributable (HKLM-x32\...\{837b34e3-7c30-493c-8f6a-2b0f04e2912c}) (Version: 8.0.59193 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x64 9.0.30729.6161 (HKLM\...\{5FCE6D76-F5DC-37AB-B2B8-22AB8CEDB1D4}) (Version: 9.0.30729.6161 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.21022 (HKLM-x32\...\{FF66E9F6-83E7-3A3E-AF14-8DE9A809A6A4}) (Version: 9.0.21022 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729.17 (HKLM-x32\...\{9A25302D-30C0-39D9-BD6F-21E6EC160475}) (Version: 9.0.30729 - Microsoft Corporation)
Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729.6161 (HKLM-x32\...\{9BE518E6-ECC6-35A9-88E4-87755C07200F}) (Version: 9.0.30729.6161 - Microsoft Corporation)
Microsoft Visual C++ 2010 x64 Redistributable - 10.0.40219 (HKLM\...\{1D8E6291-B0D5-35EC-8441-6616F567A0F7}) (Version: 10.0.40219 - Microsoft Corporation)
Microsoft Visual C++ 2010 x86 Redistributable - 10.0.40219 (HKLM-x32\...\{F0C3E5D1-1ADE-321E-8167-68EF0DE699A5}) (Version: 10.0.40219 - Microsoft Corporation)
Microsoft Visual C++ 2013 Redistributable (x64) - 12.0.30501 (HKLM-x32\...\{050d4fc8-5d48-4b8f-8972-47c82c46020f}) (Version: 12.0.30501.0 - Microsoft Corporation)
Microsoft Visual C++ 2013 Redistributable (x64) - 12.0.40664 (HKLM-x32\...\{042d26ef-3dbe-4c25-95d3-4c1b11b235a7}) (Version: 12.0.40664.0 - Microsoft Corporation)
Microsoft Visual C++ 2013 Redistributable (x86) - 12.0.30501 (HKLM-x32\...\{f65db027-aff3-4070-886a-0d87064aabb1}) (Version: 12.0.30501.0 - Microsoft Corporation)
Microsoft Visual C++ 2013 Redistributable (x86) - 12.0.40664 (HKLM-x32\...\{9dff3540-fc85-4ed5-ac84-9e3c7fd8bece}) (Version: 12.0.40664.0 - Microsoft Corporation)
Microsoft Visual C++ 2013 x64 Additional Runtime - 12.0.40664 (HKLM\...\{010792BA-551A-3AC0-A7EF-0FAB4156C382}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 x64 Minimum Runtime - 12.0.40664 (HKLM\...\{53CF6934-A98D-3D84-9146-FC4EDF3D5641}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 x86 Additional Runtime - 12.0.40664 (HKLM-x32\...\{D401961D-3A20-3AC7-943B-6139D5BD490A}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2013 x86 Minimum Runtime - 12.0.40664 (HKLM-x32\...\{8122DAB1-ED4D-3676-BB0A-CA368196543E}) (Version: 12.0.40664 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X64 Additional Runtime - 14.51.36247 (HKLM\...\{6FA797CF-6B76-4B6D-87EE-768F92008720}) (Version: 14.51.36247 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X64 Minimum Runtime - 14.51.36247 (HKLM\...\{931A2CF0-2404-45EA-82F5-345735AE6A90}) (Version: 14.51.36247 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X86 Additional Runtime - 14.51.36247 (HKLM-x32\...\{582BA719-E6F1-4651-A873-049E6A0DDDAF}) (Version: 14.51.36247 - Microsoft Corporation) Hidden
Microsoft Visual C++ 2022 X86 Minimum Runtime - 14.51.36247 (HKLM-x32\...\{4BF7CE18-E151-449F-9190-6CDBED0BB4A2}) (Version: 14.51.36247 - Microsoft Corporation) Hidden
Microsoft Visual C++ v14 Redistributable (x64) - 14.51.36247 (HKLM-x32\...\{0e3bb569-69d6-4c34-bff9-c2f81db5e5f0}) (Version: 14.51.36247.0 - Microsoft Corporation)
Microsoft Visual C++ v14 Redistributable (x86) - 14.51.36247 (HKLM-x32\...\{9a6ce18d-11c0-4452-aa35-9f2b8437c686}) (Version: 14.51.36247.0 - Microsoft Corporation)
Microsoft Visual Studio Code (User) (HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\{771FD6B0-FA20-440A-A002-3B3BAC16DC50}_is1) (Version: 1.139.0 - Microsoft Corporation)
Mozilla Firefox (x64 nl) (HKLM\...\Mozilla Firefox) (Version: 156.0.1 - Mozilla)
Mozilla Maintenance Service (HKLM\...\MozillaMaintenanceService) (Version: 156.0.1 - Mozilla)
Mozilla Thunderbird (x64 nl) (HKLM\...\Mozilla Thunderbird 156.0.1 (x64 nl)) (Version: 156.0.1 - Mozilla)
MSVCRT (HKLM-x32\...\{8DD46C6A-0056-4FEC-B70A-28BB16A1F11F}) (Version: 15.4.2862.0708 - Microsoft) Hidden
MSVCRT_amd64 (HKLM-x32\...\{D0B44725-3666-492D-BEF6-587A14BD9BD9}) (Version: 15.4.2862.0708 - Microsoft) Hidden
MSVCRT110 (HKLM-x32\...\{8E14DDC8-EA60-4E18-B3E3-1937104D5BDA}) (Version: 16.4.1108.0727 - Microsoft) Hidden
MSVCRT110_amd64 (HKLM\...\{E9FA781F-3E80-4399-825A-AD3E11C28C77}) (Version: 16.4.1109.0912 - Microsoft) Hidden
OpenOffice 4.1.16 (HKLM-x32\...\{224E77FF-F032-491F-AE72-782FCFE62269}) (Version: 4.116.9816 - Apache Software Foundation)
PL-2303 USB-to-Serial (HKLM-x32\...\{ECC3713C-08A4-40E3-95F1-7D0704F1CE5E}) (Version: - )
Productverbeteringsonderzoek voor HP OfficeJet 3830 series (HKLM\...\{322B7D16-BE35-4452-B644-1807C3BECD92}) (Version: 40.15.1230.21319 - HP Inc.)
Realtek Card Reader (HKLM-x32\...\{5BC2B5AB-80DE-4E83-B8CF-426902051D0A}) (Version: 10.0.370.188 - Realtek Semiconductor Corp.)
Realtek High Definition Audio Driver (HKLM-x32\...\{F132AF7F-7BCA-4EDE-8A7C-958108FE7DBC}) (Version: 6.0.9239.1 - Realtek Semiconductor Corp.)
Revo Uninstaller Pro 5.2.1 (HKLM\...\{67579783-0FB7-4F7B-B881-E5BE47C9DBE0}_is1) (Version: 5.2.1 - VS Revo Group, Ltd.)
Samsung Kies (HKLM-x32\...\{758C8301-2696-4855-AF45-534B1200980A}) (Version: 2.6.4.17113.1 - Samsung Electronics Co., Ltd.) Hidden
Samsung Kies (HKLM-x32\...\InstallShield_{758C8301-2696-4855-AF45-534B1200980A}) (Version: 2.6.4.17113.1 - Samsung Electronics Co., Ltd.)
Samsung USB Driver for Mobile Phones (HKLM\...\{D0795B21-0CDA-4a92-AB9E-6E92D8111E44}) (Version: 1.5.63.0 - Samsung Electronics Co., Ltd.)
Seagate Dashboard (HKLM-x32\...\{EA266F00-A8E7-43A0-8DED-FBFE3F076934}) (Version: 4.9.2.0 - Seagate)
SeaTools (HKLM-x32\...\SeaTools 5.2.5) (Version: 5.2.5 - Seagate)
SIM MAX (HKLM-x32\...\{DAC0B889-5359-4FDC-893A-2B8EF6B71B6F}) (Version: 1.00.0000 - SIM MAX)
Skiller SGK30 (HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Skiller SGK30) (Version: 0.1.0.9 - Sharkoon Technologies)
Smart Switch (HKLM-x32\...\{74FA5314-85C8-4E2A-907D-D9ECCCB770A7}) (Version: 4.3.24094.1 - Samsung Electronics Co., Ltd.) Hidden
Smart Switch (HKLM-x32\...\InstallShield_{74FA5314-85C8-4E2A-907D-D9ECCCB770A7}) (Version: 4.3.24094.1 - Samsung Electronics Co., Ltd.)
Software Update Pro 5.53.0.52 (HKLM-x32\...\Software Update Pro) (Version: 5.53.0.52 - Glarysoft Ltd)
Speccy (HKLM\...\Speccy) (Version: 1.32 - Piriform)
Update for x64-based Windows Systems (KB5001716) (HKLM\...\{B8D93870-98D1-4980-AFCA-E26563CDFB79}) (Version: 8.94.0.0 - Microsoft Corporation)
Upscayl 2.15.0 (HKLM\...\2e801529-9c6a-5917-960e-278558728760) (Version: 2.15.0 - Nayam Amarshe)
VLC media player (HKLM\...\VLC media player) (Version: 3.0.24 - VideoLAN)
VMware InstallBuilder Enterprise (HKLM\...\VMware InstallBuilder Enterprise 21.9.0) (Version: 21.9.0 - VMware, Inc.)
Windows Live Communications Platform (HKLM-x32\...\{41C61308-6CFD-4D54-AB6A-7136ED08A18E}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live Essentials (HKLM-x32\...\{66B5819D-DE70-42BE-B40F-978FBA12452E}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live Essentials (HKLM-x32\...\WinLiveSuite) (Version: 16.4.3528.0331 - Microsoft Corporation)
Windows Live Installer (HKLM-x32\...\{659CB81C-B54E-4DF1-B618-F35777393A54}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live Messenger (HKLM-x32\...\{E703613B-BDAB-433E-A66A-DE0263E3D35D}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live MIME IFilter (HKLM\...\{25058321-C33E-496B-8915-6FD64D362CAF}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live Photo Common (HKLM-x32\...\{1D6432B4-E24D-405E-A4AB-D7E6D088CBC9}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live PIMT Platform (HKLM-x32\...\{B2611F8A-EFE7-4E88-875D-19F0EFAE87E4}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live SOXE (HKLM-x32\...\{CDC1AB00-01FF-4FC7-816A-16C67F0923C0}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live SOXE Definitions (HKLM-x32\...\{D1893000-EA77-493C-8DDD-E262436E959B}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live UX Platform (HKLM-x32\...\{00F9DB8C-65D7-4D47-AB5F-F698EE38580D}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Live UX Platform Language Pack (HKLM-x32\...\{6522F5F9-411B-4513-A75B-CEA00395F032}) (Version: 16.4.3528.0331 - Microsoft Corporation) Hidden
Windows Pc-statuscontrole (HKLM\...\{4C95130F-4638-4B19-B1B4-DA7CB78A2911}) (Version: 3.6.2204.08001 - Microsoft Corporation)
Windows Pc-statuscontrole (HKLM\...\{E71C732A-E3FC-4359-A1E6-9C8D25A9A40B}) (Version: 4.0.2410.23001 - Microsoft Corporation)
x264vfw - H.264/MPEG-4 AVC codec (remove only) (HKLM-x32\...\x264vfw) (Version: - )
Xvid MPEG-4 Video Codec (HKLM-x32\...\xvid) (Version: - Xvid Development Team)
Chrome apps:
============
My Vivlio (HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\31be8bc6c4000473278998021098057b) (Version: 1.0 - Google\Chrome)
Packages:
=========
Adobe Acrobat Reader -> C:\Program Files\Adobe\Acrobat DC [2026-09-25] ()
Foto's-invoegtoepassing -> C:\Program Files\WindowsApps\Microsoft.Windows.Photos.DLC.Main_2021.39122.10110.0_x64__8wekyb3d8bbwe [2026-09-20] (Microsoft Corporation)
Media-engine-invoegtoepassing voor Foto's -> C:\Program Files\WindowsApps\Microsoft.Photos.MediaEngineDLC_1.0.0.0_x64__8wekyb3d8bbwe [2026-09-20] (Microsoft Corporation)
Microsoft Advertising SDK for XAML -> C:\Program Files\WindowsApps\Microsoft.Advertising.Xaml_10.1811.1.0_x64__8wekyb3d8bbwe [2026-09-20] (Microsoft Corporation) [MS Ad]
Microsoft Advertising SDK for XAML -> C:\Program Files\WindowsApps\Microsoft.Advertising.Xaml_10.1811.1.0_x86__8wekyb3d8bbwe [2026-09-20] (Microsoft Corporation) [MS Ad]
Microsoft Whiteboard -> C:\Program Files\WindowsApps\Microsoft.Whiteboard_56.20201.588.0_x64__8wekyb3d8bbwe [2026-09-20] (Microsoft Corporation)
Printer App : HP Start -> C:\Program Files\WindowsApps\AdoreSoftwares.DriverUpdaterProApp_1.0.24.0_x64__59hbvz3dp0qb2 [2026-09-23] (Adore Softwares) [Startup Task]
QR Scanner Plus -> C:\Program Files\WindowsApps\47187KKStephen.QRScannerPlus_1.9.0.0_x64__4zj73fjjeqbbt [2026-09-20] (KKStephen)
Samsung Flow -> C:\Program Files\WindowsApps\SAMSUNGELECTRONICSCoLtd.SamsungFlux_4.9.1902.0_x64__wyx1vj98g3asy [2026-09-20] (Samsung Electronics Co, Ltd.)
Spotify: muziek en podcasts -> C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0 [2026-09-20] (Spotify AB) [Startup Task]
WhatsApp -> C:\Program Files\WindowsApps\5319275A.WhatsAppDesktop_2.2637.100.0_x64__cv1g1gvanyjgm [2026-09-25] (WhatsApp Inc.) [Startup Task]
打印机驱动-驱动安装与故障修复 -> C:\Program Files\WindowsApps\WuhanNetPowerTechnologyCo.48850C4F42761_5.1.33.0_x64__63m8b6nby1dvp [2026-09-24] (Wuhan Net Power Technology Co., Ltd) [Startup Task]
==================== Aangepaste CLSID (gefilterd): ==============
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. Het bestand zal niet worden verplaatst tenzij apart vermeld.)
CustomCLSID: HKU\S-1-5-21-178994781-4046586178-2446781861-1001_Classes\CLSID\{13357088-9834-0409-1600-134951500000}\localserver32 -> C:\Program Files\Adobe\Acrobat DC\Acrobat\ADNotificationManager.exe (Adobe Inc. -> Adobe)
CustomCLSID: HKU\S-1-5-21-178994781-4046586178-2446781861-1001_Classes\CLSID\{38142727-3008-9161-1521-349515000000}\localserver32 -> C:\Program Files\Adobe\Acrobat DC\Acrobat\ADNotificationManager.exe (Adobe Inc. -> Adobe)
CustomCLSID: HKU\S-1-5-21-178994781-4046586178-2446781861-1001_Classes\CLSID\{820D63D5-8CFF-46DE-86AF-4997DEDD6DB5}\localserver32 -> C:\WINDOWS\system32\igfxEM.exe (Intel(R) pGFX 2020 -> Intel Corporation)
CustomCLSID: HKU\S-1-5-21-178994781-4046586178-2446781861-1001_Classes\CLSID\{AA961067-CA50-4D6F-A5A4-862AFA08BCAA}\InprocServer32 -> C:\Program Files\Mozilla Thunderbird\notificationserver.dll (Mozilla Corporation -> Mozilla Foundation)
CustomCLSID: HKU\S-1-5-21-178994781-4046586178-2446781861-1001_Classes\CLSID\{DFF20505-B08F-455B-AD70-4FBD055088E0}\localserver32 -> C:\Program Files (x86)\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe (Google LLC -> Google LLC)
CustomCLSID: HKU\S-1-5-21-178994781-4046586178-2446781861-1001_Classes\CLSID\{EABAE40C-B27C-455A-B672-F234DD780948}\InprocServer32 -> C:\Users\franc\AppData\Local\Microsoft\TeamsMeetingAdd-in\1.25.08601\x64\Microsoft.Teams.MeetingAddin.DLL (Microsoft Corporation -> Microsoft Corporation)
ContextMenuHandlers1: [Adobe.Acrobat.ContextMenu] -> {A6595CD1-BF77-430A-A452-18696685F7C7} => C:\Program Files\Adobe\Acrobat DC\Acrobat Elements\ContextMenuShim64.dll [2026-06-24] (Adobe Inc. -> Adobe Systems Inc.)
ContextMenuHandlers1: [AESCrypt] -> {35872D53-3BD4-45FA-8DB5-FFC47D4235E7} => C:\Program Files\AESCrypt\AESCrypt.dll [2015-04-17] (Packetizer, Inc.) [Bestand niet getekend]
ContextMenuHandlers3: [MBAMShlExt] -> {57CE581A-0CB6-4266-9CA0-19364C90A0B3} => C:\Program Files\Malwarebytes\Anti-Malware\mbshlext.dll [2026-09-20] (Malwarebytes Inc -> Malwarebytes)
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Geen bestand
ContextMenuHandlers5: [igfxDTCM] -> {9B5F5829-A529-4B12-814A-E81BCB8D93FC} => C:\WINDOWS\system32\igfxDTCM.dll [2020-08-31] (Microsoft Windows Hardware Compatibility Publisher -> Intel Corporation)
ContextMenuHandlers6: [MBAMShlExt] -> {57CE581A-0CB6-4266-9CA0-19364C90A0B3} => C:\Program Files\Malwarebytes\Anti-Malware\mbshlext.dll [2026-09-20] (Malwarebytes Inc -> Malwarebytes)
ContextMenuHandlers6: [RUShellExt] -> {2C5515DC-2A7E-4BFD-B813-CACC2B685EB7} => C:\Program Files\VS Revo Group\Revo Uninstaller Pro\RUExt.dll [2022-04-04] (VS Revo Group Ltd. -> VS Revo Group)
==================== Codecs (gefilterd) ====================
(Als een item is opgenomen in de fixlist, zal het registeritem worden teruggezet naar de standaardwaarden of verwijderd. Het bestand zal niet worden verplaatst.)
HKLM\...\Drivers32: [vidc.i420] => C:\WINDOWS\system32\lvcod64.dll [175392 2012-10-26] (Logitech, Inc. -> Logitech Inc.)
HKLM\...\Drivers32: [vidc.x264] => C:\WINDOWS\system32\x264vfw64.dll [3799552 2017-07-30] (x264vfw project) [Bestand niet getekend]
HKLM\...\Drivers32: [vidc.i420] => C:\Windows\SysWOW64\lvcodec2.dll [305000 2012-10-26] (Logitech, Inc. -> Logitech Inc.)
HKLM\...\Drivers32: [vidc.MPG4] => C:\Windows\SysWOW64\MPG4c32.dll [413760 2001-01-07] (Microsoft Corporation) [Bestand niet getekend]
HKLM\...\Drivers32: [vidc.MP42] => C:\Windows\SysWOW64\MPG4c32.dll [413760 2001-01-07] (Microsoft Corporation) [Bestand niet getekend]
HKLM\...\Drivers32: [vidc.MP43] => C:\Windows\SysWOW64\MPG4c32.dll [413760 2001-01-07] (Microsoft Corporation) [Bestand niet getekend]
HKLM\...\Drivers32: [vidc.x264] => C:\Windows\SysWOW64\x264vfw.dll [3850240 2017-07-30] (x264vfw project) [Bestand niet getekend]
==================== Snelkoppelingen & WMI ========================
(De items kunnen worden opgenomen in de fixlist.txt om hersteld of verwijderd te worden.)
ShortcutWithArgument: C:\Users\franc\OneDrive\Bureaublad\My Vivlio.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=ifjheihpkocdnfmgjhjjnabaplfookgf
ShortcutWithArgument: C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Web Applications\_crx_ifjheihpkocdnfmgjhjjnabaplfookgf\My Vivlio.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=ifjheihpkocdnfmgjhjjnabaplfookgf
ShortcutWithArgument: C:\Users\franc\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Chrome-apps\My Vivlio.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=ifjheihpkocdnfmgjhjjnabaplfookgf
==================== Geladen Modules (gefilterd) =============
2025-10-31 06:46 - 2025-10-31 06:46 - 000030720 _____ (Adobe Systems Inc.) [Bestand niet getekend] C:\Program Files\Adobe\Acrobat DC\Acrobat\locale\nl_nl\Acrobat Elements\ContextMenuShim64.nld
2023-03-03 11:34 - 2022-11-16 06:54 - 000507792 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\AliyunWrap.DLL
2023-03-03 11:34 - 2022-11-16 06:54 - 000139664 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\EnsHelper.dll
2023-03-03 11:34 - 2022-10-08 10:43 - 000021672 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\fsclog.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 000202640 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\libssh2.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 000097168 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\register.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 000420752 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\wpnr.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 000079760 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> Microsoft Corporation) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\VCRUNTIME140.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 000437136 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> The curl library, hxxps://curl.se/) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\libcurl.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 002531728 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> The OpenSSL Project, hxxps://www.openssl.org/) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\libcrypto-1_1.dll
2023-03-03 11:34 - 2022-11-16 06:54 - 000540048 _____ (CHENGDU YIWO Tech Development Co., Ltd. -> The OpenSSL Project, hxxps://www.openssl.org/) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\libssl-1_1.dll
2015-04-17 17:30 - 2015-04-17 17:30 - 000139264 _____ (Packetizer, Inc.) [Bestand niet getekend] C:\Program Files\AESCrypt\AESCrypt.dll
2013-08-19 10:40 - 2013-08-19 10:40 - 000268800 _____ (Seagate Technology LLC) [Bestand niet getekend] C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\NBRes_nl-NL.nls
==================== Alternate Data Streams (gefilterd) ========
(Als een item is opgenomen in de fixlist, wordt alleen de ADS verwijderd.)
AlternateDataStreams: C:\Users\franc\Downloads\FRST64 (1).exe:MBAM.Zone.Identifier [225]
AlternateDataStreams: C:\Users\franc\Downloads\FRST64.exe:MBAM.Zone.Identifier [225]
AlternateDataStreams: C:\Users\franc\Downloads\GlassWireSetup.exe:MBAM.Zone.Identifier [188]
AlternateDataStreams: C:\Users\franc\Downloads\MBSetup-3.3.exe:MBAM.Zone.Identifier [162]
AlternateDataStreams: C:\Users\franc\Downloads\Microsoft Store Installer.exe:MBAM.Zone.Identifier [63]
AlternateDataStreams: C:\Users\franc\Downloads\rkill-unsigned.exe:MBAM.Zone.Identifier [213]
AlternateDataStreams: C:\Users\franc\Downloads\WindowsPCHealthCheckSetup (2).msi:MBAM.Zone.Identifier [156]
==================== Veilige Modus (gefilterd) ==================
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. De waarde van "AlternateShell" wordt hersteld.)
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\MBAMService => ""="Service"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\MBAMService => ""="Service"
==================== Bestandskoppeling (gefilterd) =================
==================== Internet Explorer (gefilterd) =============
BHO: Java(tm) Plug-In SSV Helper -> {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} -> C:\Program Files\Java\jre1.8.0_503\bin\ssv.dll [2026-07-23] (Oracle America, Inc. -> Oracle Corporation)
BHO: Java(tm) Plug-In 2 SSV Helper -> {DBC80044-A445-435b-BC74-9C25C1C588A9} -> C:\Program Files\Java\jre1.8.0_503\bin\jp2ssv.dll [2026-07-23] (Oracle America, Inc. -> Oracle Corporation)
BHO: HP Network Check Helper -> {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} -> C:\Program Files (x86)\HP\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPluginx64.dll [2026-07-02] (HP Inc. -> HP Inc.)
BHO-x32: HP Network Check Helper -> {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} -> C:\Program Files (x86)\HP\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPlugin.dll [2026-07-02] (HP Inc. -> HP Inc.)
==================== Hosts inhoud: =========================
(Indien nodig kan Hosts:-opdracht worden opgenomen in de fixlist om Hosts te resetten.)
2019-03-19 06:49 - 2019-03-19 06:49 - 000000824 _____ C:\WINDOWS\system32\drivers\etc\hosts
2022-03-18 12:46 - 2026-09-18 07:47 - 000000445 _____ C:\WINDOWS\system32\drivers\etc\hosts.ics
==================== Network ===========================
(Momenteel is er geen automatische fix voor dit onderdeel.)
DNS Servers: 195.130.131.4 - 195.130.130.4
Windows Firewall is ingeschakeld.
Network Binding:
=============
Ethernet: Realtek PCIe GbE Family Controller -> rt640x64.sys
Bluetooth-netwerkverbinding: Bluetooth Device (Personal Area Network) -> bthpan.sys
Wi-Fi 2: Realtek 8852BE Wireless LAN WiFi 6 PCI-E NIC -> rtwlane601.sys
==================== Andere gebieden ===========================
(Momenteel is er geen automatische fix voor dit onderdeel.)
HKLM\System\CurrentControlSet\Control\Session Manager\Environment\\Path -> C:\Program Files (x86)\Common Files\Oracle\Java\java8path;C:\Program Files (x86)\Common Files\Oracle\Java\javapath;%SystemRoot%\system32;%SystemRoot%;%SystemRoot%\System32\Wbem;%SYSTEMROOT%\System32\WindowsPowerShell\v1.0\;%SYSTEMROOT%\System32\OpenSSH\;C:\Program Files (x86)\Windows Live\Shared
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\Control Panel\Desktop\\Wallpaper -> C:\WINDOWS\web\wallpaper\Windows\img0.jpg
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System => (ConsentPromptBehaviorAdmin: 5) (ConsentPromptBehaviorUser: 3) (EnableLUA: 1)
HKLM\SOFTWARE\Microsoft\Windows Defender\Features => (TamperProtection: 1) (TamperProtectionSource: 5)
HKLM\SOFTWARE\Microsoft\Windows Defender\Real-Time Protection => (DpaDisabled: 0)
==================== MSCONFIG/TASK MANAGER Uitgeschakelde items ==
(Als een item is opgenomen in de fixlist, zal het worden verwijderd.)
HKLM\...\StartupApproved\StartupFolder: => "WSAndroidAppHelper.lnk"
HKLM\...\StartupApproved\StartupFolder: => "WSAppHelper.lnk"
HKLM\...\StartupApproved\StartupFolder: => "FxSound.lnk"
HKLM\...\StartupApproved\Run: => "SecurityHealth"
HKLM\...\StartupApproved\Run: => "RTHDVCPL"
HKLM\...\StartupApproved\Run: => "Combo Cleaner"
HKLM\...\StartupApproved\Run32: => "SunJavaUpdateSched"
HKLM\...\StartupApproved\Run32: => "LWS"
HKLM\...\StartupApproved\Run32: => "KiesTrayAgent"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Opera Browser Assistant"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Skype for Desktop"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Avast Browser"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "MicrosoftEdgeAutoLaunch_ACD3870ECF706465B78AD29FEAB66201"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "avichannel"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "HP OfficeJet 3830 series (NET)"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Connective-SignID API"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Dioss eID Middleware"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Free Download Manager"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Opera Stable"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "ScreenPal Tray"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "Adobe Acrobat Synchronizer"
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\StartupApproved\Run: => "GlassWire"
==================== Firewall regels (gefilterd) ================
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. Het bestand zal niet worden verplaatst tenzij apart vermeld.)
FirewallRules: [{1F6154EA-C297-4C8D-9FA8-E6E31A549241}] => (Allow) C:\Program Files\Mozilla Firefox\firefox.exe (Mozilla Corporation -> Mozilla Corporation)
FirewallRules: [{59D0717F-5CEC-4BE1-9B9C-7409AD259A17}] => (Allow) C:\Program Files\Mozilla Firefox\firefox.exe (Mozilla Corporation -> Mozilla Corporation)
FirewallRules: [{0E82D5EF-64A2-42D4-A562-CB584C00501D}] => (Allow) LPort=8888
FirewallRules: [{67AF4F8E-5485-4E90-9D2C-B01528432781}] => (Allow) C:\Program Files (x86)\Windows Live\Messenger\msnmsgr.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{B90C7A02-DEDD-4026-A53F-A4F9A7B07E04}] => (Allow) LPort=1900
FirewallRules: [{853D8A4B-BD90-4A6E-9BDA-512A0BA76467}] => (Allow) LPort=2869
FirewallRules: [{472ADA2C-75ED-4194-961F-F963569C7333}] => (Allow) C:\Program Files (x86)\Windows Live\Contacts\wlcomm.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [TCP Query User{CB9E017E-A24F-4908-B506-31AA4FEB516A}C:\program files (x86)\seagate\seagate dashboard 2.0\dashboard.exe] => (Allow) C:\program files (x86)\seagate\seagate dashboard 2.0\dashboard.exe (Seagate Technology LLC -> Seagate Technology LLC)
FirewallRules: [UDP Query User{A7D22149-3032-46EF-91FF-BC2E97ACE666}C:\program files (x86)\seagate\seagate dashboard 2.0\dashboard.exe] => (Allow) C:\program files (x86)\seagate\seagate dashboard 2.0\dashboard.exe (Seagate Technology LLC -> Seagate Technology LLC)
FirewallRules: [TCP Query User{D04F007E-DACC-4A0C-A7C6-F5BD3D8DAE09}C:\program files (x86)\glarysoft\software update pro\softwareupdatepro.exe] => (Allow) C:\program files (x86)\glarysoft\software update pro\softwareupdatepro.exe (Glarysoft LTD -> Glarysoft Ltd)
FirewallRules: [UDP Query User{3EB8D84B-B0F6-4863-A038-534165A6292B}C:\program files (x86)\glarysoft\software update pro\softwareupdatepro.exe] => (Allow) C:\program files (x86)\glarysoft\software update pro\softwareupdatepro.exe (Glarysoft LTD -> Glarysoft Ltd)
FirewallRules: [{BB82E8A9-679A-4421-8E1C-8E603E299DC6}] => (Allow) C:\Program Files\HP\HP OfficeJet 3830 series\bin\FaxApplications.exe (HP Inc. -> HP Inc.)
FirewallRules: [{60D2D77C-5216-4587-9EEA-27C04DC67207}] => (Allow) C:\Program Files\HP\HP OfficeJet 3830 series\bin\DigitalWizards.exe (HP Inc. -> HP Inc.)
FirewallRules: [{07C448E3-9970-400A-A779-E241275C131C}] => (Allow) C:\Program Files\HP\HP OfficeJet 3830 series\bin\SendAFax.exe (HP Inc. -> HP Inc.)
FirewallRules: [{4D80B948-550C-4F43-AB18-04F34C314482}] => (Allow) C:\Program Files\HP\HP OfficeJet 3830 series\bin\FaxPrinterUtility.exe (HP Inc. -> HP Inc.)
FirewallRules: [{BAE68241-21E6-420A-8DE1-A1F977F44175}] => (Allow) C:\Program Files\HP\HP OfficeJet 3830 series\Bin\DeviceSetup.exe (HP Inc. -> HP Inc.)
FirewallRules: [{1B0FAA02-7661-450B-9192-4AF177B812B3}] => (Allow) LPort=5357
FirewallRules: [{97909524-058D-4344-B3C1-67461B69C33B}] => (Allow) C:\Program Files\HP\HP OfficeJet 3830 series\Bin\HPNetworkCommunicatorCom.exe (HP Inc. -> HP Inc.)
FirewallRules: [TCP Query User{7D8A9FA6-CB59-4357-9D65-1348D4995884}C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.9\mdns-discovery.exe] => (Block) C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.9\mdns-discovery.exe () [Bestand niet getekend]
FirewallRules: [UDP Query User{A51C0331-3B37-4818-BC1F-15E8B33940F9}C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.9\mdns-discovery.exe] => (Block) C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.9\mdns-discovery.exe () [Bestand niet getekend]
FirewallRules: [TCP Query User{9DD912E5-F758-4AFE-9CE6-5EC0D2646D2A}C:\program files\arduino ide\arduino ide.exe] => (Allow) C:\program files\arduino ide\arduino ide.exe (Arduino SA -> Arduino SA)
FirewallRules: [UDP Query User{7431F3B5-E8DF-4C69-B633-664D9406B727}C:\program files\arduino ide\arduino ide.exe] => (Allow) C:\program files\arduino ide\arduino ide.exe (Arduino SA -> Arduino SA)
FirewallRules: [TCP Query User{BB478B05-FAB7-4F7B-94A7-203B88D8C89C}C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe] => (Allow) C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe () [Bestand niet getekend]
FirewallRules: [UDP Query User{90198104-4C93-46FB-A677-3C1BB60AD7AA}C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe] => (Allow) C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe () [Bestand niet getekend]
FirewallRules: [TCP Query User{877E8F65-B73E-402D-88C7-0B4E7ADA61EA}C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe] => (Block) C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe () [Bestand niet getekend]
FirewallRules: [UDP Query User{3DFA7E33-D3AC-4731-96D5-4ACBDE6A7837}C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe] => (Block) C:\users\franc\appdata\local\arduino15\packages\builtin\tools\mdns-discovery\1.0.12\mdns-discovery.exe () [Bestand niet getekend]
FirewallRules: [TCP Query User{6C460A43-D607-4A68-A132-23A21FC416AA}C:\program files\arduino ide\arduino ide.exe] => (Allow) C:\program files\arduino ide\arduino ide.exe (Arduino SA -> Arduino SA)
FirewallRules: [UDP Query User{AE8A1257-5012-4096-BCFA-3B473DE425EC}C:\program files\arduino ide\arduino ide.exe] => (Allow) C:\program files\arduino ide\arduino ide.exe (Arduino SA -> Arduino SA)
FirewallRules: [{2FE179F9-DB7F-47A9-B54D-469C668F67C6}] => (Allow) LPort=8888
FirewallRules: [{D937F4F9-39B3-4FAB-AE85-F8FC1401E538}] => (Allow) C:\Users\franc\AppData\Local\Programs\Opera\opera.exe => Geen bestand
FirewallRules: [{5467D6D8-20A6-451B-AC6B-CF5654D2BDF0}] => (Allow) C:\Program Files\WindowsApps\SAMSUNGELECTRONICSCoLtd.SamsungFlux_4.9.1902.0_x64__wyx1vj98g3asy\SamsungFlowDesktop\SamsungFlowDesktop.exe (Samsung Electronics Co., Ltd. -> )
FirewallRules: [{E6A9A7CE-6CC9-49FB-B87C-4CDBC0ED6DE1}] => (Allow) C:\Program Files\WindowsApps\SAMSUNGELECTRONICSCoLtd.SamsungFlux_4.9.1902.0_x64__wyx1vj98g3asy\SamsungFlowDesktop\SamsungFlowDesktop.exe (Samsung Electronics Co., Ltd. -> )
FirewallRules: [{5842B83C-B39F-4D22-AC79-F28B457D921E}] => (Allow) C:\Program Files\WindowsApps\SAMSUNGELECTRONICSCoLtd.SamsungFlux_4.9.1902.0_x64__wyx1vj98g3asy\SamsungFlowDesktop\SamsungFlowDesktop.exe (Samsung Electronics Co., Ltd. -> )
FirewallRules: [{D8AA935B-C387-4A38-A288-88D474E900D3}] => (Allow) C:\Program Files\WindowsApps\SAMSUNGELECTRONICSCoLtd.SamsungFlux_4.9.1902.0_x64__wyx1vj98g3asy\SamsungFlowDesktop\SamsungFlowDesktop.exe (Samsung Electronics Co., Ltd. -> )
FirewallRules: [{EB872DA5-2490-4D6A-B39C-EC30145DC71E}] => (Allow) C:\Program Files\WindowsApps\Microsoft.MicrosoftOfficeHub_19.2608.54041.0_x64__8wekyb3d8bbwe\M365Copilot.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{A9ED985A-CEBC-447E-9925-05C911C733F7}] => (Allow) C:\Program Files\WindowsApps\Microsoft.MicrosoftOfficeHub_19.2608.54041.0_x64__8wekyb3d8bbwe\M365Copilot.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{1BAFFBB1-C5F8-4A5D-AE1E-CEE081355769}] => (Allow) C:\Program Files\WindowsApps\Microsoft.MicrosoftOfficeHub_19.2608.54041.0_x64__8wekyb3d8bbwe\M365Copilot.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{842A318E-0394-4637-8CEF-48D06F0EDB4A}] => (Allow) C:\Program Files\WindowsApps\Microsoft.MicrosoftOfficeHub_19.2608.54041.0_x64__8wekyb3d8bbwe\M365Copilot.exe (Microsoft Corporation -> Microsoft Corporation)
FirewallRules: [{515E6971-164D-4110-9C32-14863E4281BB}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{403B689D-7047-4BFC-8B5F-2660E5697E37}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{95A43285-BFB9-4407-90CA-6036530299C3}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{A4D092D8-AC9F-4971-91EF-400B073ECCA3}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{B350C2EF-80BE-44BC-8BBE-D148BB27C358}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{8DB66265-0755-45BA-A847-42F1B0296EFA}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{8E30C1D8-F8A6-4742-AD59-4F294100A774}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{1BC3F65E-C8B2-4EF8-898E-C67A1FCA06E9}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{3C6F2B1B-D1CA-45BB-9737-B23C197E9A10}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{164FF46E-0F35-4582-8140-C684AFD42E7B}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\Spotify.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{8F8F2A2F-7C62-46F2-88C7-94689498A489}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\SpotifyLauncher.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{293004A1-920B-49C5-99DA-FCD1CDEFE51C}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\SpotifyLauncher.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{EC9DD6AF-DA58-4082-9DA9-F509A0262A13}] => (Allow) C:\Program Files\WindowsApps\SpotifyAB.SpotifyMusic_1.301.234.0_x64__zpdnekdrzrea0\SpotifyLauncher.exe (Spotify AB -> Spotify Ltd)
FirewallRules: [{EE5E6091-9CB7-42B2-A350-F622DDC3E97A}] => (Allow) C:\Users\franc\AppData\Local\Temp\7zS4BD8\HPDiagnosticCoreUI.exe (HP Inc. -> HPDC LP)
FirewallRules: [{1DE7AA11-303A-4320-9108-D5E90FF380F7}] => (Allow) C:\Users\franc\AppData\Local\Temp\7zS4BD8\HPDiagnosticCoreUI.exe (HP Inc. -> HPDC LP)
FirewallRules: [{5462AAEB-E6C4-4339-B336-2B3DEDA19C2F}] => (Allow) C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (Google LLC -> Google LLC)
==================== Herstelpunten =========================
20-09-2026 14:55:30 Installed Windows PC Health Check
20-09-2026 19:33:08 Windows Back-up
25-09-2026 08:33:26 Installed Windows PC Health Check
==================== Defecte Apparaatbeheer Apparaten ============
==================== Eventlog fouten: ========================
Applicatiefouten:
==================
Error: (09/25/2026 11:31:47 AM) (Source: Firefox Default Browser Agent) (EventID: 1332) (User: )
Description: Event-ID 1332
Error: (09/25/2026 08:33:52 AM) (Source: MsiInstaller) (EventID: 11500) (User: DESKTOP-SPUBRM5)
Description: Product: Windows Pc-statuscontrole -- Fout 1500. Er wordt al een andere installatie uitgevoerd. Voordat u met de installatie kunt doorgaan, moet u de andere installatie eerst voltooien.
Error: (09/24/2026 06:29:49 PM) (Source: Application Error) (EventID: 1000) (User: )
Description: Naam van toepassing met fout: ensserver.exe, versie: 0.0.0.0, tijdstempel: 0x622838d2
Naam van module met fout: ucrtbase.dll, versie: 10.0.19041.3636, tijdstempel: 0x6763d3a2
Uitzonderingscode: 0xc0000409
Foutmarge: 0x0009eddb
Id van proces met fout: 0x117c
Starttijd van toepassing met fout: 0x01dd4c044fed0396
Pad naar toepassing met fout: C:\Program Files (x86)\EaseUS\ENS\ensserver.exe
Pad naar module met fout: C:\WINDOWS\System32\ucrtbase.dll
Rapport-id: 7f728536-5b60-4907-ac33-9fd06b424620
Volledige pakketnaam met fout:
Relatieve toepassings-id van pakket met fout:
Error: (09/23/2026 10:11:35 PM) (Source: Application Hang) (EventID: 1002) (User: )
Description: Het programma chrome.exe, versie 153.0.8010.53 reageert niet meer op Windows en is afgesloten. Als u wilt zien of er meer informatie over het probleem beschikbaar is, raadpleegt u de probleemgeschiedenis in het onderdeel Beveiliging en onderhoud van het Configuratiescherm.
Proces-id: 1d0
Starttijd: 01dd4b94d1ad1493
Eindtijd: 29
Toepassingspad: C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
Rapport-id: d06ec724-c823-4f97-a56c-c171d3535cc2
Volledige pakketnaam met fout:
Relatieve toepassings-id van pakket met fout:
Type vastlopen: Cross-process
Error: (09/23/2026 12:58:37 PM) (Source: Application Error) (EventID: 1000) (User: )
Description: Naam van toepassing met fout: ensserver.exe, versie: 0.0.0.0, tijdstempel: 0x622838d2
Naam van module met fout: ucrtbase.dll, versie: 10.0.19041.3636, tijdstempel: 0x6763d3a2
Uitzonderingscode: 0xc0000409
Foutmarge: 0x0009eddb
Id van proces met fout: 0x12e8
Starttijd van toepassing met fout: 0x01dd48f7b2f38ab7
Pad naar toepassing met fout: C:\Program Files (x86)\EaseUS\ENS\ensserver.exe
Pad naar module met fout: C:\WINDOWS\System32\ucrtbase.dll
Rapport-id: 1a121ef9-a447-4f21-99fb-e85edc3ba5f9
Volledige pakketnaam met fout:
Relatieve toepassings-id van pakket met fout:
Error: (09/20/2026 02:02:38 PM) (Source: Application Hang) (EventID: 1002) (User: )
Description: Het programma firefox.exe, versie 156.0.0.3 reageert niet meer op Windows en is afgesloten. Als u wilt zien of er meer informatie over het probleem beschikbaar is, raadpleegt u de probleemgeschiedenis in het onderdeel Beveiliging en onderhoud van het Configuratiescherm.
Proces-id: b20
Starttijd: 01dd48f7db13efaf
Eindtijd: 42
Toepassingspad: C:\Program Files\Mozilla Firefox\firefox.exe
Rapport-id: bf21a151-64bf-468a-8323-1b5643504ba9
Volledige pakketnaam met fout:
Relatieve toepassings-id van pakket met fout:
Type vastlopen: Unknown
Error: (09/20/2026 11:00:27 AM) (Source: Microsoft-Windows-RestartManager) (EventID: 10006) (User: NT AUTHORITY)
Description: Kan toepassing of service 'Microsoft Edge WebView2' niet afsluiten.
Error: (09/20/2026 11:00:25 AM) (Source: Microsoft-Windows-RestartManager) (EventID: 10006) (User: NT AUTHORITY)
Description: Kan toepassing of service 'SmartPrinterDriverUtility' niet afsluiten.
Systeemfouten:
=============
Error: (09/25/2026 12:56:41 PM) (Source: Microsoft-Windows-TPM-WMI) (EventID: 1801) (User: NT AUTHORITY)
Description: Secure Boot CA/keys need to be updated. This device signature information is included here.
DeviceAttributes: FirmwareManufacturer:AMI;FirmwareVersion:8.17;OEMModelBaseBoard:2ABF;OEMManufacturerName:Hewlett-Packard;OSArchitecture:amd64;
BucketId: 1eff6c25f86adb9efbfe2fafb2c7dfcda5a776a63c5f8dd4d4a5236c96cbe744
BucketConfidenceLevel:
UpdateType: 0
HResult: 0
Error: (09/25/2026 12:53:46 PM) (Source: Service Control Manager) (EventID: 7000) (User: )
Description: De Google Update-service (gupdate)-service kan vanwege de volgende fout niet worden gestart:
De service heeft de start- of stuuropdracht niet op juiste wijze beantwoord.
Error: (09/25/2026 12:53:46 PM) (Source: Service Control Manager) (EventID: 7009) (User: )
Description: Time-out (30000 seconden) tijdens het wachten op het verbinden van deze service: Google Update-service (gupdate).
Error: (09/25/2026 12:51:42 PM) (Source: Service Control Manager) (EventID: 7000) (User: )
Description: De WsDrvInst-service kan vanwege de volgende fout niet worden gestart:
Het systeem kan het opgegeven bestand niet vinden.
Error: (09/25/2026 12:51:41 PM) (Source: Service Control Manager) (EventID: 7000) (User: )
Description: De ElevationService-service kan vanwege de volgende fout niet worden gestart:
Het systeem kan het opgegeven bestand niet vinden.
Error: (09/25/2026 12:51:40 PM) (Source: EventLog) (EventID: 6008) (User: )
Description: De vorige afsluiting van het systeem om 12:12:14 op 25-9-2026 is onverwacht gebeurd.
Error: (09/25/2026 12:51:26 PM) (Source: Microsoft-Windows-Kernel-Boot) (EventID: 29) (User: NT AUTHORITY)
Description: 3221226513Er is een onherstelbare fout opgetreden tijdens het verwerken van de herstelgegevens.
Error: (09/25/2026 11:35:49 AM) (Source: DCOM) (EventID: 10005) (User: DESKTOP-SPUBRM5)
Description: DCOM heeft de foutmelding 1053 gekregen bij het starten van de WSearch-service met de argumenten Niet beschikbaar om de server
{7D096C5F-AC08-4F1F-BEB7-5C22C517CE39} te starten
Windows Defender:
================
TimeCreated : 20/09/2026 12:32:41
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{19736B0E-CBB3-451F-8
5D6-4970758044EA}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŖΡÇ ςôńŋèςţїοñ ґúπđőщʼn
TimeCreated : 18/09/2026 12:17:49
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{D111D44B-B694-48FF-A
212-14DCE6311EC0}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŖΡÇ ςôńŋèςţїοñ ґúπđőщʼn
TimeCreated : 16/09/2026 11:30:14
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{4E6F6E51-5799-4B90-B
B75-F131D781414A}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŚ¢ђĕðΰĺéď ŝςªл ẃáş ŝķîρрéδ ъëçǻύšё тĥз ľăŝτ şџссēѕѕƒůļ šçǻñ ŵàś ẃΐţĥíñ тħê ŀåšţ
7 δãỳš
TimeCreated : 15/09/2026 12:02:10
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{CDA889CE-40FD-41E8-B
121-087B8596FE3F}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŚ¢ђĕðΰĺéď ŝςªл ẃáş ŝķîρрéδ ъëçǻύšё тĥз ľăŝτ şџссēѕѕƒůļ šçǻñ ŵàś ẃΐţĥíñ тħê ŀåšţ
7 δãỳš
TimeCreated : 14/09/2026 12:02:26
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{26BDC947-F86A-4B25-A
107-96541CAD58BD}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŚ¢ђĕðΰĺéď ŝςªл ẃáş ŝķîρрéδ ъëçǻύšё тĥз ľăŝτ şџссēѕѕƒůļ šçǻñ ŵàś ẃΐţĥíñ тħê ŀåšţ
7 δãỳš
TimeCreated : 13/09/2026 12:19:49
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{ECF0C4B4-9F82-4794-8
B2A-49F2EEC04AFC}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŚ¢ђĕðΰĺéď ŝςªл ẃáş ŝķîρрéδ ъëçǻύšё тĥз ľăŝτ şџссēѕѕƒůļ šçǻñ ŵàś ẃΐţĥíñ тħê ŀåšţ
7 δãỳš
TimeCreated : 11/09/2026 11:54:32
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{8794EFB4-71DF-4302-B
739-8CA2C4A24408}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŚ¢ђĕðΰĺéď ŝςªл ẃáş ŝķîρрéδ ъëçǻύšё тĥз ľăŝτ şџссēѕѕƒůļ šçǻñ ŵàś ẃΐţĥíñ тħê ŀåšţ
7 δãỳš
TimeCreated : 8/09/2026 11:41:54
Message : Microsoft Defender Antivirus şсáи ћаѕ ьëел ѕţбφρεδ вэƒöřé çømρĺєŧîόņ.%ń %ťЅсàⁿ ĪÐ:%в{FD49E3A6-7CEB-40C5-8
A85-68358328BD73}%ň %ťŚςåⁿ Τурé:%ъAntimalware%ŋ %ťŠ¢аή Ρäяåmèтęяš:%ъSnelle scan%ʼn %τЏşĕŗ:%вNT AUTHORITY\
SYSTEM%ʼn %ţŜţôρ Гёàšǿⁿ:%ьŚ¢ђĕðΰĺéď ŝςªл ẃáş ŝķîρрéδ ъëçǻύšё тĥз ľăŝτ şџссēѕѕƒůļ šçǻñ ŵàś ẃΐţĥíñ тħê ŀåšţ
7 δãỳš
CodeIntegrity:
===============
Date: 2026-09-25 14:52:13
Description:
Code Integrity determined that a process (\Device\HarddiskVolume4\Program Files (x86)\Google\Chrome\Application\chrome.exe) attempted to load \Device\HarddiskVolume4\Program Files (x86)\Google\Chrome\Application\154.0.8037.58\libLiteRtWebGpuAccelerator.dll that did not meet the Microsoft signing level requirements.
Date: 2026-09-25 14:52:13
Description:
Code Integrity determined that a process (\Device\HarddiskVolume4\Program Files (x86)\Google\Chrome\Application\chrome.exe) attempted to load \Device\HarddiskVolume4\Program Files\Malwarebytes\Anti-Malware\mbae64.dll that did not meet the Microsoft signing level requirements.
==================== Geheugen info ===========================
BIOS: AMI 8.17 10/25/2013
Moederbord: Foxconn 2ABF
Processor: Intel(R) Core(TM) i5-3470 CPU @ 3.20GHz
Percentage geheugen in gebruik: 83%
Totaal fysiek RAM-geheugen: 3981.85 MB
Beschikbaar fysiek RAM-geheugen: 643.27 MB
Totaal Virtueel geheugen: 7565.85 MB
Beschikbaar Virtueel geheugen: 1358.6 MB
==================== Schijven ================================
Disk 0 - Drive 😄 () (Fixed) (Total:465.13 GB) (Free:322.99 GB) (Model: CT500MX500SSD1) NTFS
Disk 1 - Drive d: (NieuwVolume) (Fixed) (Total:931.48 GB) (Free:886.56 GB) (Model: Seagate BUP Slim BK USB Device) exFAT
Disk 0 - \\?\Volume{7ba75af8-f266-4aab-b9f7-8c7d8b29919c}\ () (Fixed) (Total:529 MB) (Free:81.2 MB) NTFS
Disk 0 - \\?\Volume{67ab1d80-47b3-4af1-ad26-003248736240}\ () (Fixed) (Total:95 MB) (Free:68.11 MB) FAT32
==================== MBR & Partitietabel ====================
============================================================
Disk: 0 (MBR Code: Windows 7/8/10) (Size: 465.76 GB) (Disk ID: 08A28144)
Partitions:
===========
Partition Style : GPT
Partition Count : 4
Disk ID : {20D3BCA6-D1E8-45C6-922B-05FC554BF05A}
Usable Offset : 0.02 MB
Usable Length : 465.76 GB
Max Partitions : 128
Partition 1
Type : Windows Recovery
Size : 529 MB
Offset : 1 MB
Type GUID : {DE94BBA4-06D1-4D40-A16A-BFD50179D6AC}
Partition GUID : {7BA75AF8-F266-4AAB-B9F7-8C7D8B29919C}
GPT Name : Basic data partition
Attributes : 0x8000000000000001
Attribute Flags : Platform Required, No Default Drive Letter
Hidden : Yes
Platform Required: Yes
------------------------------------------------------------
Partition 2
Type : EFI System Partition
Size : 99 MB
Offset : 530 MB
Type GUID : {C12A7328-F81F-11D2-BA4B-00A0C93EC93B}
Partition GUID : {67AB1D80-47B3-4AF1-AD26-003248736240}
GPT Name : EFI system partition
Attributes : 0x8000000000000000
Attribute Flags : No Default Drive Letter
Hidden : Yes
Platform Required: No
------------------------------------------------------------
Partition 3
Type : Microsoft Reserved (MSR)
Size : 16 MB
Offset : 629 MB
Type GUID : {E3C9E316-0B5C-4DB8-817D-F92DF00215AE}
Partition GUID : {99F175E3-B380-47C6-BDD1-1E97142892C2}
GPT Name : Microsoft reserved partition
Attributes : 0x8000000000000000
Attribute Flags : No Default Drive Letter
Hidden : Yes
Platform Required: No
------------------------------------------------------------
Partition 4
Type : Basic Data Partition
Size : 465.13 GB
Offset : 645 MB
Type GUID : {EBD0A0A2-B9E5-4433-87C0-68B6B72699C7}
Partition GUID : {9073E7D3-A0EA-4EEE-ADC5-1E4E1D07EC4A}
GPT Name : Basic data partition
Attributes : 0x0000000000000000
Attribute Flags : None
Hidden : No
Platform Required: No
------------------------------------------------------------
============================================================
Disk: 1 (Size: 931.51 GB) (Disk ID: 53986BA2)
Partitions:
===========
Partition Style : GPT
Partition Count : 2
Disk ID : {56C6D879-7A47-49BD-993F-60E1714A34AA}
Usable Offset : 0.02 MB
Usable Length : 931.51 GB
Max Partitions : 128
Partition 1
Type : Microsoft Reserved (MSR)
Size : 15.98 MB
Offset : 0.02 MB
Type GUID : {E3C9E316-0B5C-4DB8-817D-F92DF00215AE}
Partition GUID : {2A1513F2-B7E2-448D-AB63-F0E953A921C0}
GPT Name : Microsoft reserved partition
Attributes : 0x0000000000000000
Attribute Flags : None
Hidden : Yes
Platform Required: No
------------------------------------------------------------
Partition 2
Type : Basic Data Partition
Size : 931.5 GB
Offset : 16 MB
Type GUID : {EBD0A0A2-B9E5-4433-87C0-68B6B72699C7}
Partition GUID : {381911C8-8D1E-4350-A478-F4A4C4AFE2B1}
GPT Name : Basic data partition
Attributes : 0x0000000000000000
Attribute Flags : None
Hidden : No
Platform Required: No
------------------------------------------------------------
============================================================
==================== Einde van Addition.txt =======================
Scanresultaten van Farbar Recovery Scan Tool (FRST) (x64) Versie: 25-09-2026
Gestart door franc (Beheerder) op DESKTOP-SPUBRM5 (Hewlett-Packard HP Pro3500 Series) (25-09-2026 14:49:36)
Gestart vanaf C:\Users\franc\Downloads\FRST64 (1).exe
Geladen Profielen: franc
Platform: Microsoft Windows 10 Pro Versie 22H2 19045.6466 (X64) Taal: Nederlands (Nederland)
Standaardbrowser: Chrome
Boot Modus: Normal
==================== Processen (gefilterd) =================
(Als een item is opgenomen in de fixlist, zal het proces worden gesloten. Het bestand zal niet worden verplaatst.)
(C:\Program Files (x86)\Google\Chrome\Application\chrome.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\cmd.exe
(C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\DBAgent.exe ->) (Seagate Technology LLC -> Seagate Technology LLC) C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\DeviceAgent.exe
(C:\Program Files\HP\HP Enabling Services\SysInfoCap.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Enabling Services\BridgeCommunication.exe
(C:\Program Files\Malwarebytes\Anti-Malware\MBAMService.exe ->) (Malwarebytes Inc -> Malwarebytes) C:\Program Files\Malwarebytes\Anti-Malware\Malwarebytes.exe
(C:\Program Files\WindowsApps\5319275A.WhatsAppDesktop_2.2637.100.0_x64__cv1g1gvanyjgm\WhatsApp.Root.exe ->) (Microsoft Corporation -> Microsoft Corporation) C:\Program Files (x86)\Microsoft\EdgeWebView\Application\153.0.4234.48\msedgewebview2.exe
(C:\Program Files\WindowsApps\AdoreSoftwares.DriverUpdaterProApp_1.0.24.0_x64__59hbvz3dp0qb2\SmartPrinterDriverUtility.exe ->) (Microsoft Corporation -> Microsoft Corporation) C:\Program Files (x86)\Microsoft\EdgeWebView\Application\153.0.4234.48\msedgewebview2.exe
(cmd.exe ->) (Malwarebytes Inc -> Malwarebytes) C:\Program Files\Malwarebytes\Anti-Malware\MbamBgNativeMsg.exe
(explorer.exe ->) (24803D75-212C-471A-BC57-9EF86AB91435 -> ) C:\Program Files\WindowsApps\5319275A.WhatsAppDesktop_2.2637.100.0_x64__cv1g1gvanyjgm\WhatsApp.Root.exe
(explorer.exe ->) (6712D0A6-8F22-40C8-8D3E-BA9D96BDD673 -> ) C:\Program Files\WindowsApps\AdoreSoftwares.DriverUpdaterProApp_1.0.24.0_x64__59hbvz3dp0qb2\SmartPrinterDriverUtility.exe
(explorer.exe ->) (95895A1E-217A-4242-9200-7E698391758E -> NetPower.LaunchApp) C:\Program Files\WindowsApps\WuhanNetPowerTechnologyCo.48850C4F42761_5.1.33.0_x64__63m8b6nby1dvp\NetPower.LaunchApp\NetPower.LaunchApp.exe
(explorer.exe ->) (Fresco Logic, Inc -> Fresco Logic) C:\Windows\System32\FLxHCIm.exe
(explorer.exe ->) (Google LLC -> Google LLC) C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
(explorer.exe ->) (Seagate Technology LLC -> Seagate Technology LLC) C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\Seagate.Dashboard.Uploader.exe
(Google LLC -> Google LLC) C:\Program Files (x86)\Google\Chrome\Application\chrome.exe <19>
(Intel(R) pGFX 2020 -> Intel Corporation) C:\Windows\System32\igfxEM.exe
(Intel(R) pGFX 2020 -> Intel Corporation) C:\Windows\System32\igfxHK.exe
(Intel(R) pGFX 2020 -> Intel Corporation) C:\Windows\System32\igfxTray.exe
(Microsoft Corporation -> Microsoft Corporation) C:\Program Files (x86)\Microsoft\EdgeWebView\Application\153.0.4234.48\msedgewebview2.exe <10>
(Seagate Technology LLC -> Seagate Technology LLC) C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\DBAgent.exe
(services.exe ->) (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend] C:\Program Files (x86)\EaseUS\ENS\ensserver.exe
(services.exe ->) (Gen Digital Inc. -> Gen Digital Inc.) C:\Program Files\Piriform\CCleaner 7\CCleaner_service.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Enabling Services\AppHelperCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Enabling Services\DiagsCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Enabling Services\NetworkCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HP\HP Enabling Services\SysInfoCap.exe
(services.exe ->) (HP Inc. -> HP Inc.) C:\Program Files\HPPrintScanDoctor\HPPrintScanDoctorService.exe
(services.exe ->) (Intel(R) pGFX 2020 -> Intel Corporation) C:\Windows\System32\igfxCUIService.exe
(services.exe ->) (Malwarebytes Inc -> Malwarebytes) C:\Program Files\Malwarebytes\Anti-Malware\MBAMService.exe
(services.exe ->) (Microsoft Corporation -> Microsoft Corporation) C:\Windows\Microsoft.NET\Framework64\v3.0\WPF\PresentationFontCache.exe
(services.exe ->) (Samsung Electronics CO., LTD. -> DEVGURU Co., LTD.) C:\Program Files (x86)\Samsung\USB Drivers\27_ssconn\conn\ss_conn_service.exe
(services.exe ->) (Samsung Electronics Co., Ltd. -> DEVGURU Co., LTD.) C:\Program Files (x86)\Samsung\USB Drivers\28_ssconn2\conn\ss_conn_service2.exe
(services.exe ->) (Seagate Technology LLC -> Seagate Technology LLC) C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\MobileService.exe
(services.exe ->) (Seagate Technology LLC -> Seagate Technology LLC) C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\Seagate.Dashboard.DASWindowsService.exe
(services.exe ->) (Wondershare Technology Co.,Ltd -> Wondershare) C:\ProgramData\Wondershare\Service\InstallAssistService.exe
(sihost.exe ->) (Microsoft Corporation -> Microsoft Corporation) C:\Program Files\WindowsApps\Microsoft.WindowsCalculator_11.2607.0.0_x64__8wekyb3d8bbwe\CalculatorApp.exe
(svchost.exe ->) (Gen Digital Inc. -> Gen Digital Inc.) C:\Program Files\Piriform\CCleaner 7\CCleaner.exe
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\dllhost.exe <4>
(svchost.exe ->) (Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\smartscreen.exe
==================== Register (gefilterd) ===================
(Als een item is opgenomen in de fixlist, zal het registeritem worden teruggezet naar de standaardwaarden of verwijderd. Het bestand zal niet worden verplaatst.)
HKLM\...\Run: [RTHDVCPL] => C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe [19572528 2021-09-26] (Realtek Semiconductor Corp. -> Realtek Semiconductor)
HKLM\...\Run: [Combo Cleaner] => C:\Program Files (x86)\Combo Cleaner\ComboCleaner.exe [2024064 2021-11-05] (RCS LT, UAB -> RCS LT)
HKLM\...\Run: [FLxHCIm] => C:\WINDOWS\system32\FLxHCIm.exe [77472 2019-03-25] (Fresco Logic, Inc -> Fresco Logic)
HKLM-x32\...\Run: [LWS] => C:\Program Files (x86)\Logitech\LWS\Webcam Software\LWS.exe [204136 2012-09-12] (Logitech, Inc. -> Logitech Inc.)
HKLM-x32\...\Run: [KiesTrayAgent] => C:\Program Files (x86)\Samsung\Kies\KiesTrayAgent.exe [318112 2017-11-15] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
HKLM-x32\...\Run: [DBAgent] => C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\DBAgent.exe [1562304 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC)
HKLM-x32\...\Run: [SunJavaUpdateSched] => C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe [742536 2026-07-23] (Oracle America, Inc. -> Oracle Corporation)
HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restrictie <==== AANDACHT
HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restrictie <==== AANDACHT
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [Uploader] => C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\Seagate.Dashboard.Uploader.exe [142568 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC)
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [HP OfficeJet 3830 series (NET)] => C:\Program Files\HP\HP OfficeJet 3830 series\Bin\ScanToPCActivationApp.exe [3770528 2021-11-15] (HP Inc. -> HP Inc.)
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [Connective-SignID API] => C:\Users\franc\AppData\Local\Connective-SignID\t1c-launch.exe [4669680 2022-02-09] (Trust1Team bvba -> )
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [Dioss eID Middleware] => C:\Users\franc\AppData\Local\Programs\Dioss\Dioss eID Middleware\launcher.exe [2629608 2024-08-20] (Dioss Smart Solutions NV -> Dioss)
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [avichannel] => C:\Users\franc\AppData\Local\Evaer\videochannel.exe [1769848 2021-12-10] (Hsuchow EuroTech Automatic Equipment Co., Ltd. -> Evaer Technologies)
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [Adobe Acrobat Synchronizer] => C:\Program Files\Adobe\Acrobat DC\Acrobat\AdobeCollabSync.exe [45610456 2026-09-16] (Adobe Inc. -> Adobe Systems Incorporated)
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [MicrosoftEdgeAutoLaunch_ACD3870ECF706465B78AD29FEAB66201] => "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --no-startup-window --win-session-start (Geen bestand)
HKU\S-1-5-21-178994781-4046586178-2446781861-1001\...\Run: [GoogleChromeAutoLaunch_B0A21BE99A4176918586E4D3CF402A93] => "C:\Program Files (x86)\Google\Chrome\Application\chrome.exe" --startup-foreground-launch [4538520 2026-09-22] (Google LLC -> Google LLC)
HKLM\...\Print\Monitors\HP E511 Status Monitor: C:\WINDOWS\system32\hpinkstsE511LM.dll [399368 2023-09-24] (HP Inc. -> HP Inc.)
HKLM\Software\Microsoft\Active Setup\Installed Components: [{49210152-871f-4ffa-961d-a172abcbc09d}] -> C:\Program Files (x86)\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe [4924568 2026-08-11] (Google LLC -> Google LLC)
HKLM\Software\Microsoft\Active Setup\Installed Components: [{8A69D345-D564-463c-AFF1-A69D9E530F96}] -> C:\Program Files (x86)\Google\Chrome\Application\154.0.8037.58\Installer\chrmstp.exe [8082584 2026-09-25] (Google LLC -> Google LLC)
Startup: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\FxSound.lnk [2026-09-11]
ShortcutTarget: FxSound.lnk -> C:\Program Files\FxSound LLC\FxSound\FxSound.exe (FxSound, LLC -> FxSound LLC)
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restrictie <==== AANDACHT
==================== Geplande Taken (gefilterd) =================
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. Het bestand zal niet worden verplaatst tenzij apart vermeld.)
Task: {C7D9B1AF-0FC6-4B2A-8483-8EC47D225890} - System32\Tasks\Adobe Acrobat Update Task => C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [1617408 2026-08-03] (Adobe Inc. -> Adobe Inc.)
Task: {5D208C36-1CC5-4C4C-B0EC-4A10FA12626F} - System32\Tasks\CCleaner 7 - Skip UAC - S-1-5-21-178994781-4046586178-2446781861-1001 => C:\Program Files\Piriform\CCleaner 7\CCleaner.exe [7292304 2026-09-16] (Gen Digital Inc. -> Gen Digital Inc.)
Task: {928222ED-4D72-42B0-8688-2E46CB58A886} - System32\Tasks\franc DBAgent 2 0 => C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\DBAgent.exe [1562304 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC)
Task: {34FF6710-CE73-4416-9718-5E0D08BEEF23} - System32\Tasks\franc4 => C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\NBCore.exe [1812160 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC) -> "C:\Users\franc\AppData\Roaming\Seagate\Seagate Dashboard 2.0\Files\franc4.nji"
Task: {2C42901F-5E7A-4708-A7B6-D7648D5FDEB1} - System32\Tasks\franc4 Merge => C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\NBCore.exe [1812160 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC) -> "C:\Users\franc\AppData\Roaming\Seagate\Seagate Dashboard 2.0\Files\franc4 Merge.nji"
Task: {88B5AB94-C0B5-4E56-966D-C37EAFCA4D4E} - System32\Tasks\GoogleSystem\GoogleUpdater\GoogleUpdaterTaskSystem152.0.7933.0{858DB97E-C109-46BD-B0F2-FB53E4946004} => C:\Program Files (x86)\Google\GoogleUpdater\152.0.7933.0\updater.exe [9512088 2026-07-05] (Google LLC -> Google LLC)
Task: {C32E5026-DC8C-482D-A673-D3E72926CA25} - System32\Tasks\GoogleUserPEH\RunPlatformExperienceHelper_Daily => C:\Program Files (x86)\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe [4924568 2026-08-11] (Google LLC -> Google LLC)
Task: {B22CF4CB-F387-4E5F-AC45-CA51061D283F} - System32\Tasks\GoogleUserPEH\RunPlatformExperienceHelper_Metrics => C:\Program Files (x86)\Google\Chrome\Application\PlatformExperienceHelper\platform_experience_helper.exe [4924568 2026-08-11] (Google LLC -> Google LLC)
Task: {3DBF6FB2-8052-4017-A460-C751388D8D02} - System32\Tasks\Hewlett-Packard\HP Support Assistant\HP Support Solutions Framework Report => C:\Program Files (x86)\HP\HP Support Framework\Resources\HPSFReport.exe [480264 2026-07-02] (HP Inc. -> HP Inc.)
Task: {DDF2C70D-D395-48BB-9400-664C1501A3FD} - System32\Tasks\Hewlett-Packard\HP Support Assistant\HPPrinterLowInk => C:\Program Files (x86)\HP\HP Support Framework\Resources\HPPrinterLowInk\HPPrinterLowInk.exe [230984 2026-07-02] (HP Inc. -> HP Inc.) -> C:\Program Files (x86)\HP\HP Support Framework\\/show
Task: {2FF266FE-FDB4-49D5-BB78-D5AC6BDF7B62} - System32\Tasks\Hewlett-Packard\HP Support Assistant\WarrantyChecker_DeviceScan => C:\Program Files (x86)\HP\HP Support Framework\Resources\HPWarrantyCheck\HPWarrantyChecker.exe [1176648 2026-07-02] (HP Inc. -> HP Inc.)
Task: {BDDAAB0D-E536-4D98-B25B-93F6099FECC5} - System32\Tasks\HP\HPX Support\HP Support Solutions Framework Report => C:\Program Files (x86)\HP\HPX Support\Resources\HPSFReport.exe /send (Geen bestand)
Task: {8C4D8151-F1EA-42E3-BE17-FC5383953D10} - System32\Tasks\HPCustParticipation HP OfficeJet 3830 series => C:\Program Files\HP\HP OfficeJet 3830 series\Bin\HPCustPartic.exe [6439584 2021-11-15] (HP Inc. -> HP Inc.)
Task: {937DAF45-6A4C-44E4-9FFF-EBE38C6F67C8} - System32\Tasks\HPPSDrTelemetryWatch => C:\Program Files (x86)\HP\Diagnostics\TelemetryWatch\PSDrTelemetryWatch.exe [32808 2020-01-14] (HP Inc. -> )
Task: {D691DDBC-BF8E-45BB-8B4B-439430D23AE2} - System32\Tasks\iTop bfday Task (One-Time) => C:\Program Files\iTop Screen Recorder\Pub\itopbfdayp24.exe [2805960 2024-11-17] (ORANGE VIEW LIMITED -> iTop Inc.) -> C:\Program Files\iTop Screen Recorder\Pub\\/rpop
Task: {698E0F0A-B7E4-490D-8615-3FB334D62C79} - System32\Tasks\Microsoft\Windows Live\SOXE\Extractor Definitions Update Task => {3519154C-227E-47F3-9CC9-12C3F05817F1}
Task: {6FF66732-762B-4F82-84A8-728031A33C0C} - System32\Tasks\Mozilla\Firefox Background Update S-1-5-21-178994781-4046586178-2446781861-1001 308046B0AF4A39CB => C:\Program Files\Mozilla Firefox\firefox.exe [1079424 2026-09-21] (Mozilla Corporation -> Mozilla Corporation) -> C:\ProgramData\Mozilla-1de4eec8-1241-4177-a864-e594e8d1fb38\updates\308046B0AF4A39CB\--MOZ_LOG sync,prependheader,timestamp,append,maxsize:1,Dump:5 --MOZ_LOG_FILE C:\ProgramData\Mozilla-1de4eec8-1241-4177-a864-e594e8d1fb38\updates\308046B0AF4A39CB\backgroundupdate.moz_log --backgroundtask background (de data item heeft 6 meer tekens).
Task: {F63FEAC1-9C4F-4EF2-8216-15B2A7E6C09D} - System32\Tasks\Opera scheduled assistant Autoupdate 1593847317 => C:\Users\franc\AppData\Local\Programs\Opera\autoupdate\opera_autoupdate.exe -> --scheduledtask --productiscomponent --installdir="C:\Users\franc\AppData\Local\Programs\Opera\assistant" --producttype=assistant $(Arg0)
Task: {C0C74F6B-8DAC-4247-A207-E4C99F3139B1} - System32\Tasks\Opera scheduled Autoupdate 1593847252 => C:\Users\franc\AppData\Local\Programs\Opera\autoupdate\opera_autoupdate.exe --scheduledtask $(Arg0) (Geen bestand)
Task: {FB9897CD-A842-4FE7-AE15-78D6EA8673AB} - System32\Tasks\Piriform\CCleaner 7 - S-1-5-21-178994781-4046586178-2446781861-1001 => C:\Program Files\Piriform\CCleaner 7\CCleaner.exe [7292304 2026-09-16] (Gen Digital Inc. -> Gen Digital Inc.)
Task: {5D4E4A6F-CE48-41E8-9129-473DB8784B13} - System32\Tasks\Piriform\CCleaner 7 - Scheduled Cleaning - default - S-1-5-21-178994781-4046586178-2446781861-1001 => C:\Program Files\Piriform\CCleaner 7\CCleaner.exe [7292304 2026-09-16] (Gen Digital Inc. -> Gen Digital Inc.)
Task: {6133C865-2CC1-45DC-A849-4F0033EAA0B4} - System32\Tasks\Piriform\CCleaner 7 BugReport => C:\Program Files\Piriform\CCleaner 7\CCleanerBugReport.exe [6558608 2026-09-16] (Gen Digital Inc. -> Gen Digital Inc.) -> --send "dumps|report" --product 234 --programpath "C:\Program Files\Piriform\CCleaner 7" --configpath "C:\Program Files\Piriform\CCleaner 7\data" --path "C:\Program Files\Piriform\CCleaner 7\log" --path "C:\Program Files\Piriform\CCleaner 7\data\dumps" --logpath "C:\Program Files\Piriform\CCleaner 7 (de data item heeft 58 meer tekens).
Task: {03FC8F81-CD46-43D7-8815-965DB38AB27F} - System32\Tasks\Piriform\CCleaner 7 Update => C:\Program Files\Common Files\Piriform\Icarus\piriform-ccl\icarus.exe [9274080 2026-01-19] (Gen Digital Inc. -> Gen Digital Inc.)
Task: {F705AC2B-FCCB-4766-8DA4-4BE6E8FAC616} - System32\Tasks\Seagate_Install_Launch => C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\Dashboard.exe [1952448 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC)
Task: {2F4A1B1A-5850-4F9D-BA5D-E389E17F2743} - System32\Tasks\SoftwareUpdate Pro => C:\Program Files (x86)\Glarysoft\Software Update Pro\SoftwareUpdatePro.exe [894336 2021-11-15] (Glarysoft LTD -> Glarysoft Ltd)
(Als een item is opgenomen in de fixlist, wordt de taak (job) bestand verplaatst. Het bestand dat wordt uitgevoerd door de taak zal niet worden verplaatst.)
==================== Internet (gefilterd) ====================
(Als een item is opgenomen in de fixlist en een registeritem is, wordt het verwijderd of hersteld naar de standaard.)
Tcpip\Parameters: [DhcpNameServer] 195.130.131.4 195.130.130.4
Tcpip\..\Interfaces\{a92b07f7-20e2-4823-8d3e-04efd3cd6e54}: [DhcpNameServer] 195.130.131.4 195.130.130.4
Tcpip\..\Interfaces\{a92b07f7-20e2-4823-8d3e-04efd3cd6e54}: [DhcpDomain] home
FireFox:
========
FF TaskBarID: 308046B0AF4A39CB -> C:\Program Files\Mozilla Firefox
FF DefaultProfile: 46tc27r4.default-release-1737974623230 -> 308046B0AF4A39CB
FF ProfilePath: C:\Users\franc\AppData\Roaming\Mozilla\Firefox\Profiles\tirqth4q.default [2020-08-08]
FF ProfilePath: C:\Users\franc\AppData\Roaming\Mozilla\Firefox\Profiles\46tc27r4.default-release-1737974623230 [2026-09-25]
FF Extension: (Malwarebytes Browser Guard) - C:\Users\franc\AppData\Roaming\Mozilla\Firefox\Profiles\46tc27r4.default-release-1737974623230\Extensions\{242af0bb-db11-4734-b7a0-61cb8a9b20fb}.xpi [2026-09-20]
FF Plugin: @java.com/DTPlugin,version=11.503.2 -> C:\Program Files\Java\jre1.8.0_503\bin\dtplugin\npDeployJava1.dll [2026-07-23] (Oracle America, Inc. -> Oracle Corporation)
FF Plugin: @java.com/JavaPlugin,version=11.503.2 -> C:\Program Files\Java\jre1.8.0_503\bin\plugin2\npjp2.dll [2026-07-23] (Oracle America, Inc. -> Oracle Corporation)
FF Plugin: @videolan.org/vlc,version=3.0.11 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.12 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.15 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.16 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.18 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.20 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.21 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: @videolan.org/vlc,version=3.0.23 -> C:\Program Files\VideoLAN\VLC\npvlc.dll [2025-12-31] (VideoLAN -> VideoLAN)
FF Plugin: Adobe Acrobat -> C:\Program Files\Adobe\Acrobat DC\Acrobat\Air\nppdf32.dll [2026-09-16] (Adobe Inc. -> Adobe Systems Inc.)
FF Plugin HKU\S-1-5-21-178994781-4046586178-2446781861-1001: @update.avastbrowser.com/Avast Browser;version=3 -> C:\Users\franc\AppData\Local\AVAST Software\Browser\Update\1.8.1206.2\npAvastBrowserUpdate3.dll [Geen bestand]
FF Plugin HKU\S-1-5-21-178994781-4046586178-2446781861-1001: @update.avastbrowser.com/Avast Browser;version=9 -> C:\Users\franc\AppData\Local\AVAST Software\Browser\Update\1.8.1206.2\npAvastBrowserUpdate3.dll [Geen bestand]
FF Plugin HKU\S-1-5-21-178994781-4046586178-2446781861-1001: connective.be/BrowserPlugin -> C:\Users\franc\AppData\Local\Connective\SigningFirefoxPlugin\npapi-plugin.dll [2024-07-05] (Connective n.v.) [Bestand niet getekend]
Edge:
=======
Edge DefaultProfile: Default
Edge Profile: C:\Users\franc\AppData\Local\Microsoft\Edge\User Data\Default [2026-09-20]
Edge HomePage: Default -> hxxp://www.google.be/
Edge Extension: (Ghostery AdBlocker for Privacy) - C:\Users\franc\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\fclbdkbhjlgkbpfldjodgjncejkkjcme [2026-09-11]
Edge Extension: (Offline Documenten) - C:\Users\franc\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\ghbmnnjooekpmoecnnnilnnbdlolhkhi [2026-07-28]
Edge Extension: (Edge relevant text changes) - C:\Users\franc\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\jmjflgjpcpepeafmmgdpfkogkghcpiha [2024-02-04]
Edge Extension: (Connective signing extension) - C:\Users\franc\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\kclpjmhngbacampgcdojmiedamjbgjjm [2026-07-31]
Edge Extension: (eID Edge Extension) - C:\Users\franc\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\mjiffldffjokfhokbjanjgjmeabmhflb [2023-01-23]
Edge HKLM\...\Edge\Extension: [bojobppfploabceghnmlahpoonbcbacn]
Edge HKLM-x32\...\Edge\Extension: [bojobppfploabceghnmlahpoonbcbacn]
Chrome:
=======
CHR DefaultProfile: Default
CHR Profile: C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default [2026-09-25]
CHR HomePage: Default -> hxxp://www.google.be/
CHR Extension: (eID Chrome Extension) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\bkbdaodnaecdijpajecpncpdomgcoakc [2026-09-24]
CHR Extension: (Adobe Acrobat: PDF edit, convert, sign tools) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\efaidnbmnnnibpcajpcglclefindmkaj [2026-09-23]
CHR Extension: (Offline Documenten) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\ghbmnnjooekpmoecnnnilnnbdlolhkhi [2026-09-10]
CHR Extension: (Malwarebytes Browser Guard) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\ihcjicgdanjaechkgeegckofjjedodee [2026-09-24]
CHR Extension: (Connective signing extension) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\kclpjmhngbacampgcdojmiedamjbgjjm [2026-07-29]
CHR Extension: (Ghostery AdBlocker for Privacy) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\mlomiejdfkolichcflejclcbmpeaniij [2026-09-23]
CHR Extension: (Betalingen via Chrome Web Store) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2021-01-29]
CHR Extension: (AI-Spellingscontrole- en Herschrijving —LanguageTool) - C:\Users\franc\AppData\Local\Google\Chrome\User Data\Default\Extensions\oldceeleldhonbafppcapldpdifcinji [2026-09-18]
CHR HKLM\...\Chrome\Extension: [ihcjicgdanjaechkgeegckofjjedodee]
CHR HKU\S-1-5-21-178994781-4046586178-2446781861-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj]
CHR HKLM-x32\...\Chrome\Extension: [efaidnbmnnnibpcajpcglclefindmkaj]
CHR HKLM-x32\...\Chrome\Extension: [ihcjicgdanjaechkgeegckofjjedodee]
Opera:
=======
OPR DefaultProfile: Default
==================== Services (gefilterd) ===================
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. Het bestand zal niet worden verplaatst tenzij apart vermeld.)
S4 AdobeARMservice; C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe [182776 2026-08-03] (Adobe Inc. -> Adobe Inc.)
S3 brlapi; C:\WINDOWS\brltty\bin\brltty.exe [847886 2019-10-15] (Microsoft Windows -> )
R2 CCleaner7; C:\Program Files\Piriform\CCleaner 7\CCleaner_service.exe [31301520 2026-09-16] (Gen Digital Inc. -> Gen Digital Inc.)
S4 ComboCleaner.Guard; C:\Program Files (x86)\Combo Cleaner\ComboCleaner.Guard.exe [143488 2021-11-05] (RCS LT, UAB -> RCS LT)
S4 ComboCleaner.WinService; C:\Program Files (x86)\Combo Cleaner\ComboCleaner.WinService.exe [151168 2021-11-05] (RCS LT, UAB -> RCS LT)
R2 EaseUS UPDATE SERVICE; C:\Program Files (x86)\EaseUS\ENS\ensserver.exe [26512 2022-11-16] (CHENGDU YIWO Tech Development Co., Ltd. -> ) [Bestand niet getekend]
R2 HPAppHelperCap; C:\Program Files\HP\HP Enabling Services\AppHelperCap.exe [925376 2026-06-16] (HP Inc. -> HP Inc.)
R2 HPDiagsCap; C:\Program Files\HP\HP Enabling Services\DiagsCap.exe [923848 2026-06-16] (HP Inc. -> HP Inc.)
R2 HPNetworkCap; C:\Program Files\HP\HP Enabling Services\NetworkCap.exe [919744 2026-06-16] (HP Inc. -> HP Inc.)
R2 HPPrintScanDoctorService; C:\Program Files\HPPrintScanDoctor\HPPrintScanDoctorService.exe [243720 2026-08-12] (HP Inc. -> HP Inc.)
R2 HPSysInfoCap; C:\Program Files\HP\HP Enabling Services\SysInfoCap.exe [925376 2026-06-16] (HP Inc. -> HP Inc.)
R2 MBAMService; C:\Program Files\Malwarebytes\Anti-Malware\MBAMService.exe [11667696 2026-09-23] (Malwarebytes Inc -> Malwarebytes)
S3 MBVpnTunnelService; C:\Program Files\Malwarebytes\Anti-Malware\MBVpnTunnelService.exe [4291576 2026-09-20] (Malwarebytes Inc -> Malwarebytes)
S3 MDCoreSvc; C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26080.4-0\MpDefenderCoreService.exe [2307776 2026-09-18] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 Seagate Dashboard Services; C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\Seagate.Dashboard.DASWindowsService.exe [16120 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC)
R2 Seagate MobileBackup Service; C:\Program Files (x86)\Seagate\Seagate Dashboard 2.0\MobileService.exe [143560 2017-09-16] (Seagate Technology LLC -> Seagate Technology LLC)
S3 Sense; C:\Program Files\Windows Defender Advanced Threat Protection\MsSense.exe [803064 2025-09-26] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 ss_conn_service; C:\Program Files (x86)\Samsung\USB Drivers\27_ssconn\conn\ss_conn_service.exe [752224 2020-06-26] (Samsung Electronics CO., LTD. -> DEVGURU Co., LTD.)
R2 ss_conn_service2; C:\Program Files (x86)\Samsung\USB Drivers\28_ssconn2\conn\ss_conn_service2.exe [935352 2020-06-26] (Samsung Electronics Co., Ltd. -> DEVGURU Co., LTD.)
S3 WdNisSvc; C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26080.4-0\NisSrv.exe [5311776 2026-09-18] (Microsoft Windows Publisher -> Microsoft Corporation)
S3 WinDefend; C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26080.4-0\MsMpEng.exe [291360 2026-09-18] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 Wondershare InstallAssist; C:\ProgramData\Wondershare\Service\InstallAssistService.exe [269200 2020-04-02] (Wondershare Technology Co.,Ltd -> Wondershare)
S3 CCleanerPerformanceOptimizerService; "C:\Program Files\CCleaner\CCleanerPerformanceOptimizerService.exe" (Geen bestand)
S2 ElevationService; C:\Program Files (x86)\Wondershare\drfone\Addins\Recovery\ElevationService.exe (Geen bestand)
S2 WsDrvInst; C:\Program Files (x86)\Wondershare\drfone\Addins\Transfer\DriverInstall.exe (Geen bestand)
===================== Drivers (gefilterd) ===================
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. Het bestand zal niet worden verplaatst tenzij apart vermeld.)
R3 AmUStor; C:\WINDOWS\system32\drivers\AmUStorU.sys [150824 2021-12-22] (Alcorlink Corp. -> )
S3 BdDci; C:\WINDOWS\system32\DRIVERS\bddci.sys [802976 2020-12-04] (Bitdefender SRL -> Bitdefender)
S3 BthA2dp; C:\WINDOWS\System32\drivers\BthA2dp.sys [279040 2019-12-07] (Microsoft Corporation) [Bestand niet getekend]
S3 BthHFEnum; C:\WINDOWS\System32\drivers\bthhfenum.sys [144896 2019-12-07] (Microsoft Corporation) [Bestand niet getekend]
S3 BTHMODEM; C:\WINDOWS\System32\drivers\bthmodem.sys [76800 2019-12-07] (Microsoft Corporation) [Bestand niet getekend]
S3 CH341SER_A64; C:\WINDOWS\System32\Drivers\CH341S64.SYS [84864 2024-11-04] (Microsoft Windows Hardware Compatibility Publisher -> wch.cn)
S3 dg_ssudbus; C:\WINDOWS\system32\DRIVERS\ssudbus2.sys [176976 2026-04-21] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
R1 ESProtectionDriver; \??\C:\WINDOWS\system32\drivers\mbae.sys [159296 2026-09-20] (Microsoft Windows Hardware Compatibility Publisher -> )
R0 FlashBoot; C:\WINDOWS\System32\drivers\FlashBoot.sys [17616 2019-10-21] (Challenger Backup Solutions, LLC -> Challenger Backup Solutions, LLC)
R3 FXVAD; C:\WINDOWS\system32\drivers\fxvad.sys [326656 2026-06-05] (Microsoft Windows Hardware Compatibility Publisher -> Windows (R) Win 7 DDK provider)
S3 gzflt; C:\WINDOWS\System32\DRIVERS\gzflt.sys [176008 2021-09-29] (Microsoft Windows Hardware Compatibility Publisher -> BitDefender LLC)
R3 int0800; C:\WINDOWS\System32\drivers\flashud.sys [62984 2019-08-28] (Intel Corporation -> Intel Corporation)
S3 KMWDFILTER; C:\WINDOWS\System32\drivers\KMWDFILTER.sys [28208 2019-10-21] (Shenzhen pc-pen Co.,Ltd -> Windows (R) Codename Longhorn DDK provider)
S3 KslD; C:\WINDOWS\System32\drivers\wd\KslD.sys [83008 2026-09-02] (Microsoft Windows -> Microsoft Corporation)
R2 mbamchameleon; C:\WINDOWS\System32\Drivers\MbamChameleon.sys [235624 2026-09-25] (Microsoft Windows Hardware Compatibility Publisher -> Malwarebytes)
S0 MbamElam; C:\WINDOWS\System32\DRIVERS\MbamElam.sys [22120 2026-09-20] (Microsoft Windows Early Launch Anti-malware Publisher -> Malwarebytes)
R3 MBAMFarflt; C:\WINDOWS\System32\Drivers\farflt.sys [215656 2026-09-25] (Microsoft Windows Hardware Compatibility Publisher -> Malwarebytes)
R3 MBAMProtection; C:\WINDOWS\System32\Drivers\mbam.sys [133224 2026-09-25] (Microsoft Windows Hardware Compatibility Publisher -> Malwarebytes)
R3 MBAMSwissArmy; C:\WINDOWS\System32\Drivers\mbamswissarmy.sys [245864 2026-09-23] (Microsoft Windows Hardware Compatibility Publisher -> Malwarebytes)
R3 MBAMWebProtection; \??\C:\WINDOWS\system32\DRIVERS\mwac.sys [190096 2026-09-25] (Malwarebytes Inc -> )
S3 Revoflt; C:\WINDOWS\System32\DRIVERS\revoflt.sys [38400 2021-11-17] (Microsoft Windows Hardware Compatibility Publisher -> VS Revo Group)
S3 RtlWlanu; C:\WINDOWS\System32\drivers\rtwlanu.sys [12434304 2026-01-21] (Realtek Semiconductor Corp. -> Realtek Semiconductor Corporation)
S3 Ser2pl; C:\WINDOWS\system32\DRIVERS\ser2pl64.sys [335008 2024-07-02] (Microsoft Windows Hardware Compatibility Publisher -> Prolific Technology Inc.)
S3 ssudmdm; C:\WINDOWS\system32\DRIVERS\ssudmdm.sys [174416 2026-04-21] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
S3 tilfilter; C:\WINDOWS\System32\drivers\TIxHCIlfilter.sys [34424 2016-08-19] (Texas Instruments, Inc. -> Texas Instruments, Inc.)
S3 tiufilter; C:\WINDOWS\System32\drivers\TIxHCIufilter.sys [39032 2016-08-19] (Texas Instruments, Inc. -> Texas Instruments, Inc.)
S3 Trufos; C:\WINDOWS\System32\DRIVERS\Trufos.sys [615840 2021-10-01] (Microsoft Windows Hardware Compatibility Publisher -> Bitdefender)
S4 WdAiNisDrv; C:\WINDOWS\System32\drivers\wd\WdAiNisDrv.sys [51264 2026-09-18] (Microsoft Windows -> Microsoft Corporation)
S3 WdBoot; C:\WINDOWS\system32\drivers\wd\WdBoot.sys [21632 2026-09-18] (Microsoft Windows Early Launch Anti-malware Publisher -> Microsoft Corporation)
S3 WdFilter; C:\WINDOWS\system32\drivers\wd\WdFilter.sys [664592 2026-09-18] (Microsoft Windows -> Microsoft Corporation)
S3 WdNisDrv; C:\WINDOWS\System32\drivers\wd\WdNisDrv.sys [137240 2026-09-18] (Microsoft Windows -> Microsoft Corporation)
S3 whfltr2k; C:\WINDOWS\System32\drivers\whfltr2k.sys [10368 2019-10-21] (Microsoft Windows Hardware Compatibility Publisher -> )
S3 dgderdrv; System32\drivers\dgderdrv.sys (Geen bestand)
==================== SvcHost (gefilterd) ===================
(Als een item is opgenomen in de fixlist, wordt het uit het register verwijderd. Het bestand zal niet worden verplaatst tenzij apart vermeld.)
==================== Een maand (aangemaakt) (gefilterd) =========
(Als een item is opgenomen in de fixlist, wordt de map of het bestand verplaatst.)
2026-09-25 14:48 - 2026-09-25 14:48 - 002455552 _____ (Farbar) C:\Users\franc\Downloads\e3c9ce18-f0ac-4abe-abb1-3960d38cc7b5.tmp
2026-09-25 14:47 - 2026-09-25 14:49 - 002455552 _____ (Farbar) C:\Users\franc\Downloads\FRST64 (1).exe
2026-09-25 12:54 - 2026-09-25 12:54 - 000003810 _____ C:\WINDOWS\system32\Tasks\franc4 Merge
2026-09-25 12:51 - 2026-09-25 12:51 - 000000000 ____D C:\Users\franc\AppData\LocalLow\IGDump
2026-09-25 11:51 - 2026-09-25 11:53 - 000055966 _____ C:\Users\franc\Downloads\Addition.txt
2026-09-25 11:49 - 2026-09-25 14:50 - 000031913 _____ C:\Users\franc\Downloads\FRST.txt
2026-09-25 11:49 - 2026-09-25 14:50 - 000000000 ____D C:\FRST
2026-09-25 11:46 - 2026-09-25 11:49 - 002455552 _____ (Farbar) C:\Users\franc\Downloads\FRST64.exe
2026-09-25 11:29 - 2026-09-25 11:29 - 000000000 ____D C:\Users\Default\AppData\Roaming\Sun
2026-09-25 11:29 - 2026-09-25 11:29 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Java
2026-09-25 11:29 - 2026-07-23 12:40 - 000214712 _____ (Oracle Corporation) C:\WINDOWS\system32\WindowsAccessBridge-64.dll
2026-09-25 11:28 - 2026-09-25 11:29 - 000000000 ____D C:\Program Files\Java
2026-09-25 10:54 - 2026-09-25 10:54 - 000000000 ____D C:\Users\franc\Downloads\Nieuwe map
2026-09-25 10:54 - 2026-09-25 10:54 - 000000000 ____D C:\Users\franc\Downloads\controle
2026-09-25 10:51 - 2026-09-25 10:51 - 000976896 _____ (Bleeping Computer, LLC) C:\Users\franc\Downloads\rkill-unsigned64.exe
2026-09-25 10:50 - 2026-09-25 10:57 - 000002330 ____X C:\Users\franc\OneDrive\Bureaublad\Rkill.txt
2026-09-25 10:50 - 2026-09-25 10:50 - 000000000 ___DX C:\Users\franc\OneDrive\Bureaublad\rkill
2026-09-25 10:49 - 2026-09-25 10:50 - 001780224 _____ (Bleeping Computer, LLC) C:\Users\franc\Downloads\rkill-unsigned.exe
2026-09-25 08:41 - 2026-09-25 11:33 - 000000000 ____D C:\ProgramData\glasswire
2026-09-25 08:39 - 2026-09-25 08:40 - 124200896 _____ (GlassWire) C:\Users\franc\Downloads\GlassWireSetup.exe
2026-09-25 08:09 - 2026-09-25 08:09 - 000190096 _____ (Malwarebytes) C:\WINDOWS\system32\Drivers\mwac.sys
2026-09-24 18:15 - 2026-09-24 18:15 - 000003892 _____ C:\WINDOWS\system32\Tasks\HPPSDrTelemetryWatch
2026-09-24 11:17 - 2026-09-24 11:17 - 000000000 ___DX C:\Users\franc\OneDrive\Documenten\DriverData
2026-09-23 22:06 - 2026-09-23 22:06 - 002455552 _____ (Farbar) C:\Users\franc\Downloads\17e66687-df9e-44cb-be84-6ea54e071559.tmp
2026-09-20 14:28 - 2026-09-20 14:28 - 000000000 ___HD C:\$SysReset
2026-09-20 14:02 - 2026-09-20 14:02 - 000002089 _____ C:\Users\franc\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Firefox.lnk
2026-09-20 13:41 - 2026-09-23 21:59 - 002886560 _____ (Malwarebytes) C:\Users\franc\Downloads\MBSetup-3.3.exe
2026-09-20 13:39 - 2026-09-25 14:47 - 000000000 ____D C:\Users\franc\AppData\Local\Malwarebytes
2026-09-20 13:39 - 2026-09-25 08:09 - 000002053 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Malwarebytes.lnk
2026-09-20 13:39 - 2026-09-20 13:39 - 000000000 ____D C:\Users\franc\AppData\Local\Sentry
2026-09-20 13:38 - 2026-09-25 08:08 - 000000000 ____D C:\ProgramData\Malwarebytes
2026-09-20 13:37 - 2026-09-20 13:37 - 002886560 _____ (Malwarebytes) C:\Users\franc\Downloads\MBSetup-1.1.exe
2026-09-18 15:52 - 2026-09-18 15:52 - 000353965 _____ C:\Users\franc\Downloads\Voorstel van vereenvoudigde aangifte 2025.pdf
2026-09-18 12:10 - 2026-09-18 12:10 - 000000000 ____D C:\Users\franc\AppData\Roaming\Topaz Labs LLC
2026-09-18 12:10 - 2026-09-18 12:10 - 000000000 ____D C:\Users\franc\AppData\Local\Topaz Labs LLC
2026-09-18 12:06 - 2026-09-18 12:08 - 000002002 ____X C:\Users\franc\OneDrive\Bureaublad\FxSound.lnk
2026-09-17 13:31 - 2024-07-03 18:04 - 008902272 _____ (Realtek Semiconductor Corporation ) C:\WINDOWS\system32\rtwlane601.sys
2026-09-17 08:04 - 2026-09-17 08:02 - 008902272 _____ (Realtek Semiconductor Corporation ) C:\WINDOWS\system32\Drivers\rtwlane601.sys
2026-09-17 08:02 - 2026-09-17 08:02 - 000000000 ____D C:\Users\franc\Downloads\Archer_TX20E(UN)_V1_20250702_Win10_11
2026-09-17 08:01 - 2026-09-17 08:01 - 014780084 _____ C:\Users\franc\Downloads\Archer_TX20E(UN)_V1_20250702_Win10_11.zip
2026-09-16 19:34 - 2026-09-16 19:36 - 000000000 ____D C:\Users\franc\Downloads\Archer_TX20E_V1_6001.15.153.0_Win10x64_Win11
2026-09-16 19:33 - 2026-09-16 19:33 - 020360877 _____ C:\Users\franc\Downloads\Archer_TX20E_V1_6001.15.153.0_Win10x64_Win11.zip
2026-09-14 10:00 - 2026-09-14 10:00 - 000000000 ____D C:\ProgramData\FxSound LLC
2026-09-13 12:42 - 2026-09-13 12:42 - 000929397 _____ C:\Users\franc\Downloads\mijn-zas.pdf
2026-09-12 15:58 - 2026-09-12 15:58 - 033719743 _____ C:\Users\franc\Downloads\L185_l235_l245_l275_l285_l295_l305_l345_l355 shop manual.pdf
2026-09-12 15:58 - 2026-09-12 15:58 - 033719743 _____ C:\Users\franc\Downloads\L185_l235_l245_l275_l285_l295_l305_l345_l355 shop manual (1).pdf
2026-09-12 15:55 - 2026-09-12 15:55 - 000644737 _____ C:\Users\franc\Downloads\B1600 Wiring Diagrams (3).pdf
2026-09-12 15:55 - 2026-09-12 15:55 - 000644737 _____ C:\Users\franc\Downloads\B1600 Wiring Diagrams (2).pdf
2026-09-12 15:51 - 2026-09-12 15:51 - 027037021 _____ C:\Users\franc\Downloads\L2250 • L2550(GST) • L2850(GST) • L3250 Tractor WSM - Part 1.pdf
2026-09-12 09:37 - 2026-09-12 09:37 - 000055647 _____ C:\Users\franc\Downloads\01 Marelli Guzzi laadcircuit-II.pdf
2026-09-12 09:36 - 2026-09-12 09:36 - 000034787 _____ C:\Users\franc\Downloads\02 Marelli.PDF
2026-09-12 09:36 - 2026-09-12 09:36 - 000002073 _____ C:\Users\franc\Downloads\03 regelaar gelijkstroom.pdf
2026-09-11 09:41 - 2026-09-19 10:00 - 000000000 ____D C:\Users\franc\AppData\Roaming\FxSound
2026-09-11 09:41 - 2026-09-11 09:41 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\FxSound
2026-09-11 09:41 - 2026-09-11 09:41 - 000000000 ____D C:\ProgramData\FxSound
2026-09-11 09:41 - 2026-09-11 09:41 - 000000000 ____D C:\Program Files\FxSound LLC
2026-09-11 09:40 - 2026-09-11 09:40 - 077977536 _____ (FxSound LLC) C:\Users\franc\Downloads\fxsound_setup.exe
2026-09-08 22:55 - 2026-09-08 22:55 - 000002213 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Earth Pro.lnk
2026-09-07 10:38 - 2026-09-07 10:38 - 005275051 _____ C:\Users\franc\Downloads\L1501-L2201 (Japanese).pdf
2026-09-07 10:34 - 2026-09-07 10:34 - 000644737 _____ C:\Users\franc\Downloads\B1600 Wiring Diagrams (1).pdf
2026-09-07 10:31 - 2026-09-07 10:31 - 000644737 _____ C:\Users\franc\Downloads\B1600 Wiring Diagrams.pdf
2026-09-07 09:34 - 2026-09-07 09:34 - 000000000 ____D C:\ProgramData\Topaz Labs LLC
2026-09-07 09:14 - 2026-09-07 09:15 - 000000000 ____D C:\Users\franc\AppData\Roaming\Upscayl
2026-09-07 09:14 - 2026-09-07 09:14 - 000001854 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Upscayl.lnk
2026-09-07 09:14 - 2026-09-07 09:14 - 000000000 ____D C:\Users\franc\AppData\Local\upscayl-updater
2026-09-07 09:14 - 2026-09-07 09:14 - 000000000 ____D C:\Program Files\Upscayl
2026-09-07 09:13 - 2026-09-07 09:14 - 336506880 _____ C:\Users\franc\Downloads\TopazVideo-1.7.0.msi
2026-09-07 09:07 - 2026-09-07 09:07 - 260912662 _____ (Nayam Amarshe) C:\Users\franc\Downloads\upscayl-2.15.0-win.exe
2026-09-07 00:32 - 2026-09-07 00:32 - 009420124 _____ C:\Users\franc\Downloads\L305_L345_L355SS owners manual.pdf
2026-09-03 14:53 - 2026-09-03 14:53 - 000115930 _____ C:\Users\franc\Downloads\Leaflet (NL) (2).pdf
2026-09-02 13:11 - 2026-09-25 11:31 - 000000000 ____D C:\Program Files\Mozilla Thunderbird
2026-09-01 12:57 - 2026-09-01 12:57 - 001473407 _____ C:\Users\franc\Downloads\Fluke T6 - 1000 specs.pdf
2026-08-27 09:34 - 2026-08-27 09:34 - 000042055 _____ C:\Users\franc\Downloads\Eurocard.pdf
==================== Een maand (gewijzigd) ==================
(Als een item is opgenomen in de fixlist, wordt de map of het bestand verplaatst.)
2026-09-25 14:45 - 2020-11-07 12:25 - 000000000 ____D C:\WINDOWS\system32\SleepStudy
2026-09-25 13:52 - 2019-12-07 11:14 - 000000000 ____D C:\ProgramData\regid.1991-06.com.microsoft
2026-09-25 13:11 - 2021-12-16 01:24 - 000000000 ____D C:\WINDOWS\SystemTemp
2026-09-25 12:56 - 2020-11-07 12:34 - 001771332 _____ C:\WINDOWS\system32\PerfStringBackup.INI
2026-09-25 12:56 - 2019-12-07 17:14 - 000785966 _____ C:\WINDOWS\system32\perfh013.dat
2026-09-25 12:56 - 2019-12-07 17:14 - 000154094 _____ C:\WINDOWS\system32\perfc013.dat
2026-09-25 12:56 - 2019-12-07 11:13 - 000000000 ____D C:\WINDOWS\INF
2026-09-25 12:52 - 2020-11-07 12:31 - 000003542 _____ C:\WINDOWS\system32\Tasks\Adobe Acrobat Update Task
2026-09-25 12:52 - 2019-12-07 11:14 - 000000000 ___HD C:\Program Files\WindowsApps
2026-09-25 12:52 - 2019-12-07 11:14 - 000000000 ____D C:\WINDOWS\AppReadiness
2026-09-25 12:51 - 2020-11-07 12:31 - 000000006 ____H C:\WINDOWS\Tasks\SA.DAT
2026-09-25 12:51 - 2020-11-07 12:25 - 000008192 ___SH C:\DumpStack.log.tmp
2026-09-25 12:51 - 2019-10-17 10:43 - 000000000 ____D C:\Program Files (x86)\Mozilla Maintenance Service
2026-09-25 12:51 - 2019-10-14 18:23 - 000000000 __SHD C:\Users\franc\IntelGraphicsProfiles
2026-09-25 11:41 - 2026-03-13 12:04 - 000003306 _____ C:\WINDOWS\system32\Tasks\franc4
2026-09-25 11:41 - 2021-09-17 12:13 - 000002784 _____ C:\WINDOWS\system32\Tasks\franc DBAgent 2 0
2026-09-25 11:41 - 2020-11-07 12:31 - 000002806 _____ C:\WINDOWS\system32\Tasks\Seagate_Install_Launch
2026-09-25 11:36 - 2022-10-12 11:57 - 000002106 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Adobe Acrobat.lnk
2026-09-25 11:34 - 2022-02-16 14:53 - 000000000 ____D C:\Users\franc\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Visual Studio Code
2026-09-25 11:34 - 2022-02-16 14:53 - 000000000 ____D C:\Users\franc\AppData\Local\Programs\Microsoft VS Code
2026-09-25 11:32 - 2019-10-14 15:51 - 000002321 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome.lnk
2026-09-25 11:31 - 2026-07-21 10:44 - 000001015 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Thunderbird.lnk
2026-09-25 11:31 - 2025-05-28 08:17 - 000000000 ____D C:\Program Files\Mozilla Firefox
2026-09-25 11:31 - 2022-10-08 13:18 - 000000000 ____D C:\WINDOWS\system32\Tasks\Mozilla
2026-09-25 11:31 - 2020-08-08 10:46 - 000001029 _____ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Firefox.lnk
2026-09-25 11:29 - 2019-10-17 13:00 - 000000000 ____D C:\ProgramData\Package Cache
2026-09-25 11:27 - 2022-09-25 12:37 - 000000000 ____D C:\ProgramData\Mozilla-1de4eec8-1241-4177-a864-e594e8d1fb38
2026-09-25 08:33 - 2025-05-17 15:09 - 000001390 _____ C:\Users\franc\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\PC Health Check.lnk
2026-09-25 08:33 - 2025-05-17 15:09 - 000000000 ____D C:\Users\franc\AppData\Local\PCHealthCheck
2026-09-25 08:08 - 2023-05-05 12:26 - 000000000 ____D C:\Program Files\Malwarebytes
2026-09-24 18:11 - 2025-11-10 12:20 - 000031215 _____ C:\Users\franc\OneDrive\Bureaublad\maandrekening - kopie-DESKTOP-SPUBRM5-DESKTOP-SPUBRM5.ods
2026-09-24 12:04 - 2020-11-07 12:26 - 000000000 ____D C:\Users\franc
2026-09-24 11:17 - 2019-10-14 15:49 - 000000000 ____D C:\ProgramData\Packages
2026-09-24 11:17 - 2019-10-14 15:39 - 000000000 ____D C:\Users\franc\AppData\Local\Packages
2026-09-20 14:00 - 2019-12-07 11:03 - 000524288 _____ C:\WINDOWS\system32\config\BBI
2026-09-20 13:38 - 2019-12-07 11:14 - 000000000 ___HD C:\WINDOWS\ELAMBKUP
2026-09-20 13:23 - 2023-03-24 11:21 - 000002579 _____ C:\Users\franc\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\LanguageTool.lnk
2026-09-20 13:23 - 2019-10-23 11:21 - 000000000 ___HD C:\Program Files (x86)\InstallShield Installation Information
2026-09-20 13:21 - 2026-07-08 14:40 - 000000000 ____D C:\WINDOWS\Minidump
2026-09-20 13:21 - 2023-09-23 12:25 - 000000000 ____D C:\Users\franc\AppData\Local\CrashDumps
2026-09-20 10:22 - 2019-12-07 11:14 - 000000000 ____D C:\WINDOWS\registration
2026-09-19 21:51 - 2019-12-07 11:14 - 000000000 ___HD C:\Program Files\WindowsApps.tmp
2026-09-19 21:45 - 2020-11-07 12:31 - 000003728 _____ C:\WINDOWS\system32\Tasks\MicrosoftEdgeUpdateTaskMachineUA
2026-09-19 21:45 - 2020-11-07 12:31 - 000003656 _____ C:\WINDOWS\system32\Tasks\MicrosoftEdgeUpdateTaskMachineCore
2026-09-19 13:44 - 2019-12-07 17:15 - 000000000 ____D C:\WINDOWS\system32\FxsTmp
2026-09-19 11:41 - 2019-12-07 11:14 - 000000000 ____D C:\WINDOWS\system32\NDF
2026-09-19 10:51 - 2020-11-07 12:25 - 000324896 _____ C:\WINDOWS\system32\FNTCACHE.DAT
2026-09-19 09:29 - 2019-10-18 10:34 - 000000000 ___DX C:\Users\franc\OneDrive\Bureaublad\Francois
2026-09-18 12:44 - 2019-10-14 15:44 - 000000000 ____D C:\Users\franc\AppData\Local\D3DSCache
2026-09-18 09:07 - 2019-10-14 15:21 - 000000000 ____D C:\WINDOWS\system32\Drivers\wd
2026-09-18 07:47 - 2022-03-18 12:46 - 000000445 _____ C:\WINDOWS\system32\Drivers\etc\hosts.ics
2026-09-12 08:06 - 2019-10-17 13:29 - 000000000 ____D C:\Users\franc\AppData\Local\ElevatedDiagnostics
2026-09-11 12:59 - 2026-06-27 09:02 - 000000000 ___DX C:\Users\franc\OneDrive\Bureaublad\schade dossier buur
2026-09-09 08:07 - 2019-10-16 00:12 - 000000000 ____D C:\WINDOWS\system32\MRT
2026-09-09 08:04 - 2019-10-16 00:12 - 230964456 ____C (Microsoft Corporation) C:\WINDOWS\system32\MRT.exe
2026-09-09 08:03 - 2019-12-07 11:03 - 000000000 ____D C:\WINDOWS\CbsTemp
2026-09-09 07:49 - 2019-12-07 11:14 - 000000000 ___RD C:\WINDOWS\PrintDialog
2026-09-09 07:49 - 2019-12-07 11:14 - 000000000 ___RD C:\WINDOWS\ImmersiveControlPanel
2026-09-08 22:55 - 2021-08-10 00:51 - 000000000 ____D C:\Program Files\Google
2026-09-07 09:17 - 2020-03-27 02:10 - 000000000 ____D C:\Users\franc\AppData\Roaming\Microsoft\Paint
2026-08-31 21:39 - 2020-12-16 12:49 - 000011495 ____X C:\Users\franc\OneDrive\Documenten\eigenaars vijf april warande.odt
2026-08-31 13:01 - 2019-10-15 10:44 - 000000000 ____D C:\Program Files (x86)\HP
2026-08-28 18:15 - 2022-03-27 09:53 - 000000000 ____D C:\WINDOWS\system32\Tasks\HP
2026-08-28 18:15 - 2019-10-15 10:44 - 000000000 ____D C:\ProgramData\HP
==================== Bestanden in de root van sommige mappen ========
2013-01-11 08:31 - 2013-01-11 08:31 - 002174976 _____ (Advanced Micro Devices Inc.) C:\Program Files (x86)\Common Files\atimpenc.dll
2024-11-22 17:06 - 2024-11-22 17:06 - 000000046 _____ () C:\Users\franc\AppData\Roaming\Camdata.ini
2024-11-22 17:06 - 2024-11-22 17:06 - 000000408 _____ () C:\Users\franc\AppData\Roaming\CamLayout.ini
2024-11-22 17:06 - 2024-11-22 17:06 - 000000408 _____ () C:\Users\franc\AppData\Roaming\CamShapes.ini
2020-09-13 14:40 - 2020-09-13 14:40 - 000004608 _____ () C:\Users\franc\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2020-01-30 10:53 - 2020-03-28 11:06 - 000007597 _____ () C:\Users\franc\AppData\Local\resmon.resmoncfg
==================== SigCheck ============================
(Er is geen automatische fix voor bestanden die de verificatie niet doorkomen.)
==================== Einde van FRST.txt ========================