

agie
-
Items
988 -
Registratiedatum
-
Laatst bezocht
Inhoudstype
Profielen
Forums
Store
Alles dat geplaatst werd door agie
-
Ik heb een bestand opgeslagen en kan het niet openen met open-Office . Weet iemand waarmee-en hoe ik zo'n bestand toch kan openen ? Het is voor mij een belangrijk document dus hulp gewenst!!
-
Sinds kort ervaar ik het volgende probleem: wanneer ik de foto's vanuit mijn camera en in een bestand heb opsla en daarna wil uploaden naar de website Catawiki, worden deze altijd in een ''verticale-of dwars'' geplaatst. Pas wanneer ik ze bewerk met het programma Paint door eerst de foto's te verkleinen en daarna bij de optie 'formaat wijzigen' de pixel naar 700 terug te brengen en dan op te slaan kan ik ze normaal plaatsen. Maar dit werkt erg omslachtig om elke foto op die manier te bewerken . Misschien ligt het allemaal simpel maar omdat de laptop en windows 8 nieuw zijn weet ik niet goed hoe dit op te lossen, maar er moet een eenvoudiger manier zijn op de foto's te plaatsen Graag jullie hulp hierbij gewenst!
-
Jongens.....jullie zijn onmisbaar !!!!
-
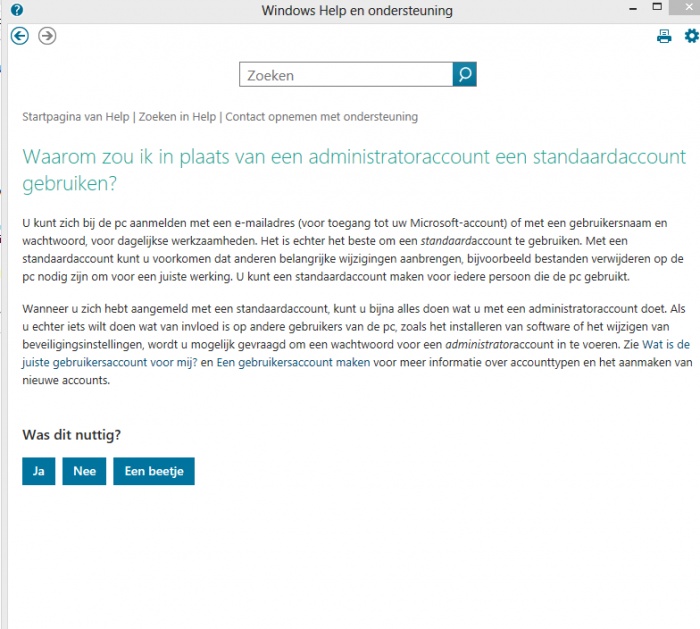
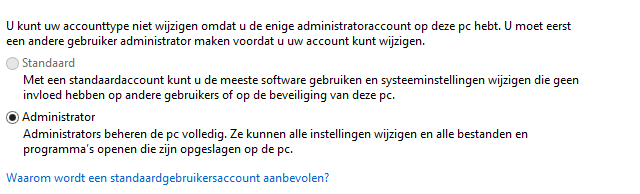
Ik ben een beetje wijzer geworden maar vind het allemaal nog zeer verwarrend. Ik heb me aangemeld met het gebruikersaccount maar als ik de toelichting erbij lees wordt een standaardaccount toch aanbevolen- zie afbeeldingen. Ik werk nu met twee schermen en vind het een nadeel dat ik switch van scherm en dan b.v niet afgemeld ben mijn bank-of e-mail en dat vergeet. Het switchen in win8 werkt [ nog] niet prettig misschien nog even wennen. Maar wat ik wil is gewoon zonder inloggen - aangezien ik de enige gebruiker ben- mijn laptop kan gebruiken. Is een nieuw account aanmaken de oplossing en kan dit met hetzelfde e-mailadres?

-
Ik ben een beetje wijzer geworden maar vind het allemaal nog zeer verwarrend. Ik heb me aangemeld met het gebruikersaccount maar als ik de toelichting erbij lees wordt een standaardaccount toch aanbevolen- zie afbeeldingen. Ik werk nu met twee schermen en vind het een nadeel dat ik switch van scherm en dan b.v niet afgemeld ben mijn bank-of e-mail en dat vergeet. Het switchen in win8 werkt [ nog] niet prettig misschien nog even wennen. Maar wat ik wil is gewoon zonder inloggen - aangezien ik de enige gebruiker ben- mijn laptop kan gebruiken. Is een nieuw account aanmaken de oplossing en kan dit met hetzelfde e-mailadres?
-
Bedankt voor je snelle reactie! Het is een Microsoft account en ik weet het wachtwoord nog. Ik wil dit graag veranderen om dat ik het toch lastig vind om me iedere keer opnieuw te moeten aanmelden en het geeft een probleem als je je wachtwoord kwijt ben,dit heb ik in het verleden n.l al een keer eerder meegemaakt.
-
Met het installeren windows 8 op van mijn laptop moet ik me aanmelden met een wachtwoord. Graag wil dit veranderen maar ik kom er niet goed achter bij W8 hoe ik dat moet doen....even wennen allemaal. Kan iemand me daar in helpen?
-
Bedankt voor je hulp. Uiteindelijk toch het probleem opgelost door tijdelijk windows XP op mijn computer te installeren. Het schijnt dat Vista door MS niet meer wordt ondersteunt en vandaar dat de updates zich niet installeerden, XP schijnt noch wel even mee te kunnen...dus proberen we dit even. Langzamerhand toch naar een ander pc-of laptop uitzien!!!!!
-
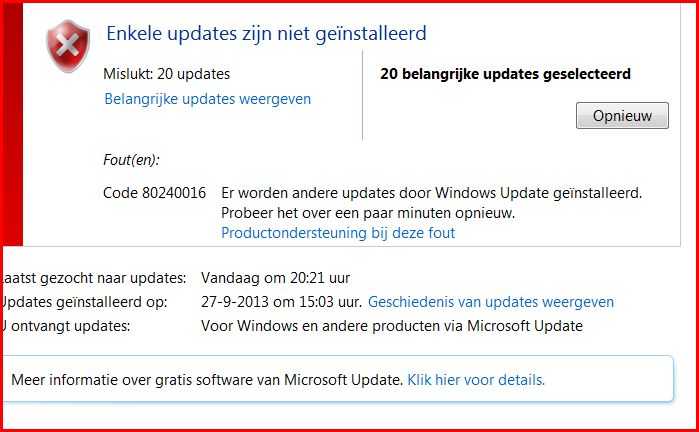
foutcodemelding die ik krijg.
-
Ik heb en probleem met het installeren van windows updates. Daar het om beveiligingsupdates gaat wil ik toch om wat hulp hierbij vragen. Daar iedere keer 'lijkt' alsof de pc vastloopt en de updates mislukken heb ik een herstelpunt gedaan en nu werkt alles weer normaal...maar er staan nu weer een twintig tal updates die geïnstalleerd moeten worden en wil toch graag eerst wat advies of kan ik ze nu gewoon installeren?
-
Via Google zoekmachine en ....blijven plakken!!
-
De externe harde schijf is in orde , maar het probleem is ook opgelost. Bij het terugplaatsen van HS deed deze het weer normaal. Ik had de stekkers gecontroleerd voor ik hulp zocht maar......waarschijnlijk niet goed genoeg.... Domme fout, voortaan toch beter controleren!!
-
Normaal doe ik loskoppelen via "hardware veilig verwijderen' , maar ik denk dat ik dat de laatste keer dit niet heb gedaan
-
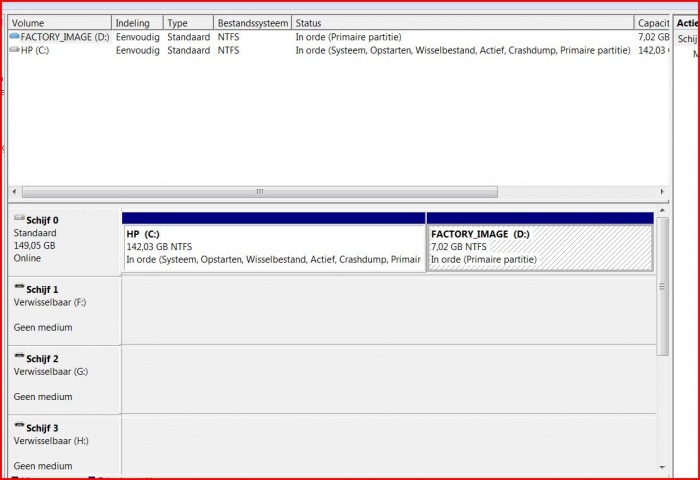
Graag wat hulp van jullie met m'n probleem met mijn harde schijf. Tijdens mijn vakantie de harde schijf losgekoppeld maar nu ik deze opnieuw aansluit zie ik deze niet meer terug op mijn pc. Kan iemand mij vertellen hoe ik dit probleem oplos?
-
Hier het combifixlog: ComboFix 13-08-25.01 - Riekie 25-08-2013 22:19:22.1.2 - x86 Microsoft® Windows Vista™ Home Premium 6.0.6002.2.1252.31.1043.18.2039.1181 [GMT 2:00] Gestart vanuit: c:\users\Riekie\Downloads\ComboFix.exe AV: avast! Antivirus *Disabled/Updated* {2B2D1395-420B-D5C9-657E-930FE358FC3C} FW: avast! Internet Security *Disabled* {131692B0-0864-D491-4E21-3A3A1D8BBB47} SP: avast! Antivirus *Disabled/Updated* {904CF271-6431-DA47-5FCE-A87D98DFB681} SP: Windows Defender *Enabled/Updated* {D68DDC3A-831F-4fae-9E44-DA132C1ACF46} . . (((((((((((((((((((((((((((((((((( Andere Verwijderingen ))))))))))))))))))))))))))))))))))))))))))))))))) . . c:\windows\security\Database\tmp.edb . . (((((((((((((((((((( Bestanden Gemaakt van 2013-07-25 to 2013-08-25 )))))))))))))))))))))))))))))) . . 2013-08-25 09:19 . 2013-08-25 09:19 388096 ----a-r- c:\users\Riekie\AppData\Roaming\Microsoft\Installer\{45A66726-69BC-466B-A7A4-12FCBA4883D7}\HiJackThis.exe 2013-08-25 09:19 . 2013-08-25 09:19 -------- d-----w- c:\program files\Trend Micro 2013-08-25 09:10 . 2013-07-02 06:54 7143960 ----a-w- c:\programdata\Microsoft\Windows Defender\Definition Updates\{1290E1CA-5494-43F8-97D0-CBF0A1502787}\mpengine.dll 2013-08-23 12:46 . 2013-08-23 12:46 -------- d-----w- C:\MATS 2013-08-23 12:23 . 2013-08-23 12:23 -------- d-----w- c:\program files\TeamViewer 2013-08-19 19:33 . 2013-06-15 13:22 15872 ----a-w- c:\windows\system32\icaapi.dll 2013-08-19 19:33 . 2013-06-15 11:23 24064 ----a-w- c:\windows\system32\drivers\tssecsrv.sys 2013-08-19 19:33 . 2013-07-05 04:53 905664 ----a-w- c:\windows\system32\drivers\tcpip.sys 2013-08-19 19:33 . 2013-07-17 19:41 2048 ----a-w- c:\windows\system32\tzres.dll 2013-08-19 19:33 . 2013-07-10 09:47 783360 ----a-w- c:\windows\system32\rpcrt4.dll 2013-08-19 19:32 . 2013-07-08 04:55 3551680 ----a-w- c:\windows\system32\ntoskrnl.exe 2013-08-19 19:32 . 2013-07-09 12:10 1205168 ----a-w- c:\windows\system32\ntdll.dll 2013-08-19 19:32 . 2013-07-08 04:55 3603904 ----a-w- c:\windows\system32\ntkrnlpa.exe 2013-08-19 19:32 . 2013-07-08 04:16 133120 ----a-w- c:\windows\system32\cryptsvc.dll 2013-08-19 19:32 . 2013-07-08 04:16 992768 ----a-w- c:\windows\system32\crypt32.dll 2013-08-19 19:32 . 2013-07-08 04:20 172544 ----a-w- c:\windows\system32\wintrust.dll 2013-08-19 19:32 . 2013-07-08 04:16 98304 ----a-w- c:\windows\system32\cryptnet.dll 2013-08-06 10:36 . 2008-01-24 22:46 106496 ----a-w- c:\windows\system32\drivers\Rtlh86.sys 2013-08-06 10:35 . 2013-08-06 10:35 -------- d-----w- c:\users\Riekie\AppData\Roaming\InstallShield 2013-08-06 10:35 . 2013-08-06 10:35 -------- d-----w- C:\swsetup 2013-08-06 10:14 . 2013-08-22 15:30 -------- d-----w- c:\windows\system32\MRT 2013-08-05 20:52 . 2013-08-05 20:52 102448 ----a-w- c:\windows\system32\drivers\RapportKELL.sys . . . ((((((((((((((((((((((((((((((((((((((( Find3M Rapport )))))))))))))))))))))))))))))))))))))))))))))))))))) . 2013-07-14 09:10 . 2013-05-14 10:16 71048 ----a-w- c:\windows\system32\FlashPlayerCPLApp.cpl 2013-07-14 09:10 . 2013-05-14 10:16 692104 ----a-w- c:\windows\system32\FlashPlayerApp.exe 2013-07-12 12:30 . 2011-03-28 16:36 22240 ----a-w- c:\programdata\Microsoft\IdentityCRL\production\ppcrlconfig600.dll 2013-06-28 08:12 . 2013-06-19 16:26 29184 ----a-w- c:\windows\system32\Spool\prtprocs\w32x86\ssm1mpc.dll 2013-06-27 20:33 . 2013-05-14 11:39 369584 ----a-w- c:\windows\system32\drivers\aswSP.sys 2013-06-27 20:33 . 2013-05-14 11:39 770344 ----a-w- c:\windows\system32\drivers\aswSnx.sys 2013-06-27 20:33 . 2013-05-14 11:39 175176 ----a-w- c:\windows\system32\drivers\aswVmm.sys 2013-06-27 14:37 . 2013-06-27 14:37 94632 ----a-w- c:\windows\system32\WindowsAccessBridge.dll 2013-06-27 14:37 . 2013-05-14 09:12 867240 ----a-w- c:\windows\system32\npDeployJava1.dll 2013-06-27 14:37 . 2013-05-14 09:12 789416 ----a-w- c:\windows\system32\deployJava1.dll 2013-06-07 15:02 . 2013-06-07 15:02 86528 ----a-w- c:\windows\system32\iesysprep.dll 2013-06-07 15:02 . 2013-06-07 15:02 76800 ----a-w- c:\windows\system32\SetIEInstalledDate.exe 2013-06-07 15:02 . 2013-06-07 15:02 74752 ----a-w- c:\windows\system32\RegisterIEPKEYs.exe 2013-06-07 15:02 . 2013-06-07 15:02 48640 ----a-w- c:\windows\system32\mshtmler.dll 2013-06-07 15:02 . 2013-06-07 15:02 161792 ----a-w- c:\windows\system32\msls31.dll 2013-06-07 15:02 . 2013-06-07 15:02 63488 ----a-w- c:\windows\system32\tdc.ocx 2013-06-07 15:02 . 2013-06-07 15:02 367104 ----a-w- c:\windows\system32\html.iec 2013-06-07 15:02 . 2013-06-07 15:02 74752 ----a-w- c:\windows\system32\iesetup.dll 2013-06-07 15:02 . 2013-06-07 15:02 23552 ----a-w- c:\windows\system32\licmgr10.dll 2013-06-07 15:02 . 2013-06-07 15:02 152064 ----a-w- c:\windows\system32\wextract.exe 2013-06-07 15:02 . 2013-06-07 15:02 150528 ----a-w- c:\windows\system32\iexpress.exe 2013-06-07 15:02 . 2013-06-07 15:02 35840 ----a-w- c:\windows\system32\imgutil.dll 2013-06-07 15:02 . 2013-06-07 15:02 11776 ----a-w- c:\windows\system32\mshta.exe 2013-06-07 15:02 . 2013-06-07 15:02 110592 ----a-w- c:\windows\system32\IEAdvpack.dll 2013-06-07 15:02 . 2013-06-07 15:02 101888 ----a-w- c:\windows\system32\admparse.dll 2013-06-07 15:00 . 2013-06-07 15:00 979456 ----a-w- c:\windows\system32\MFH264Dec.dll 2013-06-07 15:00 . 2013-06-07 15:00 357376 ----a-w- c:\windows\system32\MFHEAACdec.dll 2013-06-07 15:00 . 2013-06-07 15:00 302592 ----a-w- c:\windows\system32\mfmp4src.dll 2013-06-07 15:00 . 2013-06-07 15:00 261632 ----a-w- c:\windows\system32\mfreadwrite.dll 2013-06-07 15:00 . 2013-06-07 15:00 98816 ----a-w- c:\windows\system32\mfps.dll 2013-06-07 15:00 . 2013-06-07 15:00 586240 ----a-w- c:\windows\system32\stobject.dll 2013-06-07 15:00 . 2013-06-07 15:00 2873344 ----a-w- c:\windows\system32\mf.dll 2013-06-07 15:00 . 2013-06-07 15:00 209920 ----a-w- c:\windows\system32\mfplat.dll 2013-06-07 15:00 . 2013-06-07 15:00 135680 ----a-w- c:\windows\system32\XpsRasterService.dll 2013-06-07 15:00 . 2013-06-07 15:00 667648 ----a-w- c:\windows\system32\printfilterpipelinesvc.exe 2013-06-07 15:00 . 2013-06-07 15:00 478720 ----a-w- c:\windows\system32\dxgi.dll 2013-06-07 15:00 . 2013-06-07 15:00 26112 ----a-w- c:\windows\system32\printfilterpipelineprxy.dll 2013-06-07 15:00 . 2013-06-07 15:00 258048 ----a-w- c:\windows\system32\winspool.drv 2013-06-07 15:00 . 2013-06-07 15:00 847360 ----a-w- c:\windows\system32\OpcServices.dll 2013-06-07 15:00 . 2013-06-07 15:00 1554432 ----a-w- c:\windows\system32\xpsservices.dll 2013-06-07 14:59 . 2013-06-07 14:59 4096 ----a-w- c:\windows\system32\drivers\nl-NL\dxgkrnl.sys.mui 2013-06-07 14:59 . 2013-06-07 14:59 519680 ----a-w- c:\windows\system32\d3d11.dll 2013-06-07 14:59 . 2013-06-07 14:59 369664 ----a-w- c:\windows\system32\WMPhoto.dll 2013-06-07 14:59 . 2013-06-07 14:59 321024 ----a-w- c:\windows\system32\PhotoMetadataHandler.dll 2013-06-07 14:59 . 2013-06-07 14:59 252928 ----a-w- c:\windows\system32\dxdiag.exe 2013-06-07 14:59 . 2013-06-07 14:59 195584 ----a-w- c:\windows\system32\dxdiagn.dll 2013-06-07 14:59 . 2013-06-07 14:59 189440 ----a-w- c:\windows\system32\WindowsCodecsExt.dll 2013-06-07 14:59 . 2013-06-07 14:59 974848 ----a-w- c:\windows\system32\WindowsCodecs.dll 2013-06-07 13:07 . 2013-06-07 13:17 24064 ----a-w- c:\windows\zoek-delete.exe 2013-06-05 18:37 . 2006-11-02 10:32 101888 ----a-w- c:\windows\system32\ifxcardm.dll 2013-06-05 18:37 . 2006-11-02 10:32 82432 ----a-w- c:\windows\system32\axaltocm.dll 2013-06-04 01:50 . 2013-07-11 20:37 2049024 ----a-w- c:\windows\system32\win32k.sys 2013-06-01 04:06 . 2013-07-11 20:37 505344 ----a-w- c:\windows\system32\qedit.dll 2013-05-30 15:17 . 2013-05-30 15:17 69632 ----a-r- c:\users\Riekie\AppData\Roaming\Microsoft\Installer\{89505A66-35F0-4401-B3AD-D077051F8698}\ARPPRODUCTICON.exe 2013-05-30 15:17 . 2013-05-30 15:17 49152 ----a-r- c:\users\Riekie\AppData\Roaming\Microsoft\Installer\{89505A66-35F0-4401-B3AD-D077051F8698}\UNINST_Uninstall_Q_336D8C9DB2424DE5BC518E574B25652F.exe . . ((((((((((((((((((((((((((((((((((((( Reg Opstartpunten ))))))))))))))))))))))))))))))))))))))))))))))))))) . . *Nota* lege verwijzingen & legitieme standaard verwijzingen worden niet getoond REGEDIT4 . [HKEY_LOCAL_MACHINE\software\microsoft\windows\currentversion\explorer\shelliconoverlayidentifiers\00avast] @="{472083B0-C522-11CF-8763-00608CC02F24}" [HKEY_CLASSES_ROOT\CLSID\{472083B0-C522-11CF-8763-00608CC02F24}] 2013-05-09 08:58 121968 ----a-w- c:\program files\AVAST Software\Avast\ashShell.dll . [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run] "swg"="c:\program files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe" [2013-05-30 39408] . [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run] "avast"="c:\program files\AVAST Software\Avast\avastUI.exe" [2013-05-09 4858968] "RtHDVCpl"="RtHDVCpl.exe" [2007-07-06 4669440] "Adobe ARM"="c:\program files\Common Files\Adobe\ARM\1.0\AdobeARM.exe" [2013-04-04 958576] "SSBkgdUpdate"="c:\program files\Common Files\Scansoft Shared\SSBkgdUpdate\SSBkgdupdate.exe" [2006-10-25 210472] "OpwareSE4"="c:\program files\ScanSoft\OmniPageSE4\OpwareSE4.exe" [2007-02-04 79400] "CDAServer"="c:\program files\Common Files\Common Desktop Agent\CDASrv.exe" [2012-02-20 344064] "SunJavaUpdateSched"="c:\program files\Common Files\Java\Java Update\jusched.exe" [2013-03-12 253816] . [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce] "Launcher"="c:\windows\SMINST\launcher.exe" [2007-04-03 44168] . [HKEY_LOCAL_MACHINE\software\microsoft\windows\currentversion\policies\system] "EnableUIADesktopToggle"= 0 (0x0) . [HKEY_LOCAL_MACHINE\software\microsoft\windows nt\currentversion\drivers32] "aux"=wdmaud.drv . [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\WudfSvc] @="Service" . [HKLM\~\startupfolder\C:^ProgramData^Microsoft^Windows^Start Menu^Programs^Startup^WinZip Quick Pick.lnk] path=c:\programdata\Microsoft\Windows\Start Menu\Programs\Startup\WinZip Quick Pick.lnk backup=c:\windows\pss\WinZip Quick Pick.lnk.CommonStartup backupExtension=.CommonStartup . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\ccApp] 2007-01-09 14:59 115816 ----a-w- c:\program files\Common Files\Symantec Shared\ccApp.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\HotKeysCmds] 2008-06-18 19:01 166424 ----a-w- c:\windows\System32\hkcmd.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\HP Health Check Scheduler] 2007-05-24 11:13 71176 ----a-w- c:\program files\Hewlett-Packard\HP Health Check\HPHC_Scheduler.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\HP Software Update] 2005-02-16 21:11 49152 ----a-w- c:\program files\HP\HP Software Update\hpwuSchd2.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\hpsysdrv] 2007-04-18 15:01 65536 ----a-w- c:\hp\support\hpsysdrv.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\IgfxTray] 2008-06-18 19:01 141848 ----a-w- c:\windows\System32\igfxtray.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\KBD] 2006-12-08 13:16 65536 ----a-w- c:\hp\KBD\KbdStub.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\OpwareSE4] 2007-02-04 10:02 79400 ----a-w- c:\program files\ScanSoft\OmniPageSE4\OpWareSE4.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\OsdMaestro] 2007-02-15 11:59 118784 ----a-w- c:\program files\Hewlett-Packard\On-Screen OSD Indicator\OSD.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\Persistence] 2008-06-18 19:01 133656 ----a-w- c:\windows\System32\igfxpers.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\RtHDVCpl] 2007-07-06 11:06 4669440 ----a-w- c:\windows\RtHDVCpl.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\Sidebar] 2009-04-10 21:28 1233920 ----a-w- c:\program files\Windows Sidebar\sidebar.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\SSBkgdUpdate] 2006-10-25 07:03 210472 ----a-w- c:\program files\Common Files\ScanSoft Shared\SSBkgdUpdate\SSBkgdUpdate.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\SunJavaUpdateReg] 2007-04-07 00:56 54936 ----a-w- c:\windows\System32\jureg.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\SunJavaUpdateSched] 2013-03-12 05:32 253816 ----a-w- c:\program files\Common Files\Java\Java Update\jusched.exe . [HKEY_LOCAL_MACHINE\software\microsoft\shared tools\msconfig\startupreg\Windows Defender] 2008-01-18 21:38 1008184 ----a-w- c:\program files\Windows Defender\MSASCui.exe . [HKEY_LOCAL_MACHINE\software\microsoft\security center\Monitoring] "DisableMonitoring"=dword:00000001 . [HKEY_LOCAL_MACHINE\software\microsoft\security center\Monitoring\SymantecAntiVirus] "DisableMonitoring"=dword:00000001 . [HKEY_LOCAL_MACHINE\software\microsoft\security center\Monitoring\SymantecFirewall] "DisableMonitoring"=dword:00000001 . --- Andere Services/Drivers In Geheugen --- . *NewlyCreated* - RAPPORTIASO *NewlyCreated* - WS2IFSL *Deregistered* - RapportIaso . [HKEY_LOCAL_MACHINE\software\microsoft\windows nt\currentversion\svchost] LocalServiceAndNoImpersonation REG_MULTI_SZ FontCache . [HKEY_LOCAL_MACHINE\software\microsoft\active setup\installed components\{8A69D345-D564-463c-AFF1-A69D9E530F96}] 2013-08-07 16:48 1173456 ----a-w- c:\program files\Google\Chrome\Application\28.0.1500.95\Installer\chrmstp.exe . Inhoud van de 'Gedeelde Taken' map . 2013-08-25 c:\windows\Tasks\Adobe Flash Player Updater.job - c:\windows\system32\Macromed\Flash\FlashPlayerUpdateService.exe [2013-05-14 09:10] . 2013-08-25 c:\windows\Tasks\GoogleUpdateTaskMachineCore.job - c:\program files\Google\Update\GoogleUpdate.exe [2013-05-14 11:39] . 2013-08-25 c:\windows\Tasks\GoogleUpdateTaskMachineUA.job - c:\program files\Google\Update\GoogleUpdate.exe [2013-05-14 11:39] . . ------- Bijkomende Scan ------- . uStart Page = hxxp://www.google.nl/ IE: Add to Google Photos Screensa&ver - c:\windows\system32\GPhotos.scr/200 TCP: DhcpNameServer = 212.54.40.25 212.54.35.25 FF - ProfilePath - c:\users\Riekie\AppData\Roaming\Mozilla\Firefox\Profiles\egiqcg6f.default-1375902935248\ . - - - - ORPHANS VERWIJDERD - - - - . SafeBoot-WudfPf SafeBoot-WudfRd MSConfigStartUp-Adobe Reader Speed Launcher - c:\program files\Adobe\Reader 8.0\Reader\Reader_sl.exe MSConfigStartUp-Yontoo Desktop - c:\users\Riekie\AppData\Roaming\Yontoo\YontooDesktop.exe . . . ************************************************************************** . catchme 0.3.1398 W2K/XP/Vista - rootkit/stealth malware detector by Gmer, GMER - Rootkit Detector and Remover Rootkit scan 2013-08-25 22:36 Windows 6.0.6002 Service Pack 2 NTFS . scannen van verborgen processen ... . scannen van verborgen autostart items ... . scannen van verborgen bestanden ... . Scan succesvol afgerond verborgen bestanden: 0 . ************************************************************************** . [HKEY_LOCAL_MACHINE\system\ControlSet008\Services\PCD5SRVC{BD6912E3-AC9D80E8-05020000}] "ImagePath"="\??\c:\progra~1\PC-DOC~1\PCD5SRVC.pkms" . --------------------- VERGRENDELDE REGISTER SLEUTELS --------------------- . [HKEY_LOCAL_MACHINE\software\Classes\CLSID\{73C9DFA0-750D-11E1-B0C4-0800200C9A66}] @Denied: (A 2) (Everyone) @="FlashBroker" "LocalizedString"="@c:\\Windows\\system32\\Macromed\\Flash\\FlashUtil32_11_8_800_94_ActiveX.exe,-101" . [HKEY_LOCAL_MACHINE\software\Classes\CLSID\{73C9DFA0-750D-11E1-B0C4-0800200C9A66}\Elevation] "Enabled"=dword:00000001 . [HKEY_LOCAL_MACHINE\software\Classes\CLSID\{73C9DFA0-750D-11E1-B0C4-0800200C9A66}\LocalServer32] @="c:\\Windows\\system32\\Macromed\\Flash\\FlashUtil32_11_8_800_94_ActiveX.exe" . [HKEY_LOCAL_MACHINE\software\Classes\CLSID\{73C9DFA0-750D-11E1-B0C4-0800200C9A66}\TypeLib] @="{FAB3E735-69C7-453B-A446-B6823C6DF1C9}" . [HKEY_LOCAL_MACHINE\software\Classes\Interface\{6AE38AE0-750C-11E1-B0C4-0800200C9A66}] @Denied: (A 2) (Everyone) @="IFlashBroker5" . [HKEY_LOCAL_MACHINE\software\Classes\Interface\{6AE38AE0-750C-11E1-B0C4-0800200C9A66}\ProxyStubClsid32] @="{00020424-0000-0000-C000-000000000046}" . [HKEY_LOCAL_MACHINE\software\Classes\Interface\{6AE38AE0-750C-11E1-B0C4-0800200C9A66}\TypeLib] @="{FAB3E735-69C7-453B-A446-B6823C6DF1C9}" "Version"="1.0" . ------------------------ Andere Aktieve Processen ------------------------ . c:\program files\AVAST Software\Avast\AvastSvc.exe c:\program files\Common Files\Adobe\ARM\1.0\armsvc.exe c:\program files\Canon\IJPLM\IJPLMSVC.EXE c:\program files\Microsoft\BingBar\SeaPort.EXE c:\program files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE c:\program files\Common Files\Microsoft Shared\Windows Live\WLIDSvcM.exe c:\windows\System32\WUDFHost.exe c:\windows\system32\conime.exe c:\program files\Windows Media Player\wmpnscfg.exe c:\program files\Windows Media Player\wmpnetwk.exe c:\windows\servicing\TrustedInstaller.exe c:\windows\system32\DllHost.exe c:\windows\system32\vssvc.exe . ************************************************************************** . Voltooingstijd: 2013-08-25 22:45:35 - machine werd herstart ComboFix-quarantined-files.txt 2013-08-25 20:45 . Pre-Run: 92.560.654.336 bytes beschikbaar Post-Run: 92.569.206.784 bytes beschikbaar . - - End Of File - - 8B59ACAA61E220E1C093D162E01E3003 8913823FF508CCF109DB74B636C301DA
-
Ik heb intussen Mozzilla verwijderd en gebruik nu Google Chrome en IE
-
Ik heb opnieuw een herstelpunt moeten maken in de veilige modus en kan nu even normaal werken. Dit is een log van MB nadat ik een herstelpunt heb gemaakt en had ook deze infectie vewijderd en een scan gaf aan dat het goed was maar even later kwamen toch weer de problemen Het lijkt toch aardig op een 'chrash' of 'aanval'.De beveiliging valt uit enz. Als ik een herstelpunt maak krijg ik iedere keer een update kan het eventueel daar mee te maken hebben? Logfile of Trend Micro HijackThis v2.0.4 Scan saved at 11:22:05, on 25-8-2013 Platform: Windows Vista SP2 (WinNT 6.00.1906) MSIE: Internet Explorer v9.00 (9.00.8112.16502) Boot mode: Normal Running processes: C:\Windows\system32\Dwm.exe C:\Windows\Explorer.EXE C:\Windows\system32\taskeng.exe C:\Program Files\AVAST Software\Avast\AvastUI.exe C:\WINDOWS\RtHDVCpl.exe C:\Program Files\ScanSoft\OmniPageSE4\OpWareSE4.exe C:\Program Files\Common Files\Common Desktop Agent\CDASrv.exe C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe C:\Program Files\Windows Media Player\wmpnscfg.exe C:\Program Files\Google\Chrome\Application\chrome.exe C:\Program Files\Google\Chrome\Application\chrome.exe C:\Program Files\Google\Chrome\Application\chrome.exe C:\Program Files\HiJackThis\HiJackThis.exe R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = Bing R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Bar = Bing R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = Bing R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = Google R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = MSN NL: Hotmail, Outlook, Skype, Messenger, het laatste nieuws, entertainment en meer! R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = Bing R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = Bing R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = MSN NL: Hotmail, Outlook, Skype, Messenger, het laatste nieuws, entertainment en meer! R1 - HKCU\Software\Microsoft\Internet Explorer\Search,Default_Search_URL = Bing R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant = R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch = R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName = O1 - Hosts: ::1 localhost O2 - BHO: Java Plug-In SSV Helper - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre7\bin\ssv.dll O2 - BHO: avast! Online Security - {8E5E2654-AD2D-48bf-AC2D-D17F00898D06} - C:\Program Files\AVAST Software\Avast\aswWebRepIE.dll O2 - BHO: Windows Live ID Sign-in Helper - {9030D464-4C02-4ABF-8ECC-5164760863C6} - C:\Program Files\Common Files\Microsoft Shared\Windows Live\WindowsLiveLogin.dll O2 - BHO: Windows Live Messenger Companion Helper - {9FDDE16B-836F-4806-AB1F-1455CBEFF289} - C:\Program Files\Windows Live\Companion\companioncore.dll O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll O2 - BHO: Google Toolbar Notifier BHO - {AF69DE43-7D58-4638-B6FA-CE66B5AD205D} - C:\Program Files\Google\GoogleToolbarNotifier\5.7.8313.1002\swg.dll O2 - BHO: Bing Bar Helper - {d2ce3e00-f94a-4740-988e-03dc2f38c34f} - "C:\Program Files\Microsoft\BingBar\BingExt.dll" (file missing) O2 - BHO: Java Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre7\bin\jp2ssv.dll O3 - Toolbar: avast! Online Security - {8E5E2654-AD2D-48bf-AC2D-D17F00898D06} - C:\Program Files\AVAST Software\Avast\aswWebRepIE.dll O3 - Toolbar: Google Toolbar - {2318C2B1-4965-11d4-9B18-009027A5CD4F} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll O3 - Toolbar: Bing Bar - {8dcb7100-df86-4384-8842-8fa844297b3f} - "C:\Program Files\Microsoft\BingBar\BingExt.dll" (file missing) O4 - HKLM\..\Run: [avast] "C:\Program Files\AVAST Software\Avast\avastUI.exe" /nogui O4 - HKLM\..\Run: [MSConfig] "C:\WINDOWS\System32\msconfig.exe" /auto O4 - HKLM\..\Run: [RtHDVCpl] RtHDVCpl.exe O4 - HKLM\..\Run: [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe" O4 - HKLM\..\Run: [sSBkgdUpdate] "C:\Program Files\Common Files\Scansoft Shared\SSBkgdUpdate\SSBkgdupdate.exe" -Embedding -boot O4 - HKLM\..\Run: [OpwareSE4] "C:\Program Files\ScanSoft\OmniPageSE4\OpwareSE4.exe" O4 - HKLM\..\Run: [CDAServer] C:\Program Files\Common Files\Common Desktop Agent\CDASrv.exe O4 - HKLM\..\Run: [sunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe" O4 - HKLM\..\RunOnce: [Launcher] %WINDIR%\SMINST\launcher.exe O4 - HKCU\..\Run: [swg] "C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe" O8 - Extra context menu item: Add to Google Photos Screensa&ver - res://C:\Windows\system32\GPhotos.scr/200 O9 - Extra button: @C:\Program Files\Windows Live\Companion\companionlang.dll,-600 - {0000036B-C524-4050-81A0-243669A86B9F} - C:\Program Files\Windows Live\Companion\companioncore.dll O9 - Extra button: @C:\Program Files\Windows Live\Writer\WindowsLiveWriterShortcuts.dll,-1004 - {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - C:\Program Files\Windows Live\Writer\WriterBrowserExtension.dll O9 - Extra 'Tools' menuitem: @C:\Program Files\Windows Live\Writer\WindowsLiveWriterShortcuts.dll,-1003 - {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - C:\Program Files\Windows Live\Writer\WriterBrowserExtension.dll O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics O18 - Protocol: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll O22 - SharedTaskScheduler: Component Categories cache daemon - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\Windows\system32\browseui.dll O23 - Service: Adobe Acrobat Update Service (AdobeARMservice) - Adobe Systems Incorporated - C:\Program Files\Common Files\Adobe\ARM\1.0\armsvc.exe O23 - Service: avast! Antivirus - AVAST Software - C:\Program Files\AVAST Software\Avast\AvastSvc.exe O23 - Service: Google Update-service (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe O23 - Service: PIXMA Extended Survey Program (IJPLMSVC) - Unknown owner - C:\Program Files\Canon\IJPLM\IJPLMSVC.EXE O23 - Service: Mozilla Maintenance Service (MozillaMaintenance) - Mozilla Foundation - C:\Program Files\Mozilla Maintenance Service\maintenanceservice.exe O23 - Service: Rapport Management Service (RapportMgmtService) - Trusteer Ltd. - C:\Program Files\Trusteer\Rapport\bin\RapportMgmtService.exe -- End of file - 6596 bytes Enne.......bedankt weer voor jullie steun!!!!
-
Op dit moment is er duidelijk iets mis met m'n Pc. Deze reageert even maar dan lijkt deze vast te lopen. Ik heb medere man een herstelpunt gemaakt maar het probleem komt terug. OOk een scan met MB heeft enkel infectie;s weggehaald maar toch geen resultaat. Wat er percies de oorzaak van is, is mijn niet duidelijk , het gebeurde na updates'maar verder weet ik het niet meer. Zowel de programma,s als internet werkt traag. Op dit moment werk ik op een andere PC dus als ik niet reageer op berichten is dat de oorzaak, maar ik hoop dat de pc het morgen beter doet....een klein wondertje misschien?
-
bedankt voor je tip. ik heb bij plug-in gezocht en deze melding gekregen waar ik niet doed raad mee weet , is deze voor mij van belang, Veroorzaakt dat het probleem?
-
Ik heb IE gebuikt en opent de pagina's normaal. Ik heb verder nog geen reacties van anderen over hun ervaring met Mozilla en ben toch eigenlijk benieuwd of hun het probleem herkennen. Ik wil nu IE en een tijdje gaan gebruiken en zien hoe deze het doet op langer termijn .
-
Toch weer problemen met Mozilla Firefox. Ik kreeg een melding van Mozilla dat deze gecrasht was en opnieuw moest opstarten maar het laden van de pagina's verliep toch weer trager totdat ik de melding kreeg om mijn ethernet controller - stuurprogramma te installeren. Dit heb ik niet terug kunnen vinden op mijn pc en heb deze opnieuw moeten downloaden en installeren. Maar toch.....blijft het laden van de pagina's weer traag en kan ik Mozilla weer wel opnieuw initialiseren maar ik vraag me af of dit nu wel normaal is.? Kan de oorzaak zijn dat ik op Bol.com veel switch tussen de pagina's en het laden van de pagina's dat Mozilla crasht...het lijkt me van niet, maar ja...je blijft naar de oorzaak zoeken. Ik denk er nu over om een andere browser te nemen, of lost dat het probleem niet op!
-
Waarschijnlijk heeft ASC het probleem veroorzaakt.Nu ik deze verwijderd hebt is er geen probleem meer. Wel heb ik een keer Firefox moeten herinitialiseren maar daarna heeft het probleem zich niet meer voor gedaan, dus zal ik nu de discussie afsluiten. Dank voor jullie hulp!
-
Goed....ik kijk het even en aan en laat het resultaat weten!
-
De resten AVG zijn verwijderd. Wat ASC betreft is dit een proefversie en is deze altijd weer in de gratis versie terug te installeren,waar ik in het verleden trouwens géén problemen mee heb ondervonden. Omdat ik ook CC-cleaner gebruik, vraag ik me af of dit niet ASC overbodig maakt, want het lijkt me soortgelijk programma als CC-cleaner Dus denk ik zelf deze versie te volledig te verwijderen, want het lijkt er toch op toch dat het probleem in die richting wijst!
-
Het volgende ben ik nog tegengekomen. Er wordt melding gemaakt dat er twee antivirusprogramma's actief zijn , maar ik heb Avast als virrusscanner. In het verleden gebruikte ik AVC handmatig maar nu zie ik bij instelling dat deze op de achtergrond actief is. en dit zou weleens 'het" probleem kunnen veroorzaken De rood gemarkeerde optie's heb ik intussen al uitgeschakeld en misschien dat er nog meer moet worden uitgeschakelt ?